Wat NOOIT te delen met AI
Jop van Hooft, eCommerce AI Club
Uit de sessie: Specialist: Security
In deze clip waarschuwt Jop van Hooft tijdens de securitysessie van oktober 2025 voor wat je niet in een publieke AI-chat hoort te plakken. Hij noemt klantgegevens, financiële data, inloggegevens en API-keys. Hij legt vooral uit waarom dat laatste zo vaak onderschat wordt.
Voor wie: Je team gebruikt dagelijks ChatGPT, Claude of Gemini en je wilt de basisregels voor veilig delen scherp hebben.
Waarom dit ertoe doet
Een medewerker die haast heeft, plakt een foutmelding met een API-key in ChatGPT. Of een klantenlijst om sneller een analyse te krijgen. Het voelt als een kleine stap, maar je verliest de controle over waar die gegevens heen gaan. Bij persoonsgegevens kom je bovendien in de AVG terecht. Een API-key werkt als een wachtwoord voor een systeem: wie hem heeft, kan zich voordoen als jouw applicatie en bijvoorbeeld orders, klantdata of advertentiebudgetten benaderen. In de sessie van 7 oktober 2025 merkte Jop op dat veel mensen niet weten dat een key zoveel toegang geeft. Voor een webshop met koppelingen naar betaalprovider, ERP en marketingtools is één gelekte sleutel genoeg om zware schade te veroorzaken.
Belangrijkste inzichten
- Vier categorieën blijven buiten publieke AI-chats: klantgegevens, financiële data, inloggegevens en API-keys.
- Een API-key geeft toegang tot een heel systeem; wie hem heeft, kan zich voordoen als je applicatie.
- Op OpenAI-consumentenaccounts staat training standaard aan, uitzetten kan via Data Controls; zakelijke plannen trainen volgens OpenAI standaard niet.
- In personeelsbestanden zitten vaak BSN's en paspoortkopieën; in Nederland mag je het BSN alleen gebruiken als de wet het toestaat, en bij persoonsgegevens geldt de AVG, die sinds 25 mei 2018 van toepassing is.
- Vervang een key in code door een placeholder als 'API-key hier', dan snapt de AI de structuur zonder het geheim; Jop zet op zijn keys ook limieten (rate limits).
Waarom een API-key meer is dan een code
Een API-key is een geheime tekenreeks waarmee een programma bij een ander systeem inlogt, zonder gebruikersnaam en wachtwoord. Wie de key kent, wordt behandeld als de eigenaar. Jop zei rond minuut 23 van de sessie dat je iemand veel macht geeft als je hem een API-key geeft, en dat mensen er soms net zo makkelijk mee omgaan als met hun lunchplannen. Dat is zijn mening op basis van ervaring, geen onderzoeksresultaat. In de ontwikkelpraktijk van zijn team wordt een key in code vervangen door een placeholder als 'API-key hier', zodat de AI de structuur begrijpt zonder het geheim te zien.
Wat gebeurt er met data in een publieke chat
Bij consumentenaccounts van AI-chats kan je invoer worden gebruikt om modellen te verbeteren, tenzij je dat uitzet. Voor OpenAI staat dit in de instellingen onder Data Controls, bij de optie 'Improve the model for everyone'. Zakelijke abonnementen en API-gebruik worden volgens OpenAI niet standaard voor training gebruikt. Wij konden deze OpenAI-regels alleen via secundaire bronnen nalezen, omdat de eigen pagina niet bereikbaar was. Jop benoemt het risico dat data in een trainingset belandt. Of dat per tool gebeurt, hangt af van het abonnement en de instellingen; controleer dat per leverancier.
Welke gegevens horen er niet in
De lijst uit de sessie: klantgegevens, financiële data, inloggegevens en API-keys. Bij personeelsgegevens wees Jop op het BSN en kopieën van paspoorten, die vaak onbedoeld in bestanden zitten. In Nederland mag een organisatie het burgerservicenummer alleen gebruiken als de wet dat toestaat. De Autoriteit Persoonsgegevens heeft dit onder meer afgedwongen bij Airbnb en de Belastingdienst. Een BSN in een AI-chat plakken is dus niet alleen onverstandig, het raakt aan wettelijke regels. Een spreadsheet met personeelsdata kan zo'n nummer verbergen zonder dat je het ziet.
De oplossing: richtlijnen, geen verbod
Jop pleit niet voor het verbieden van AI. Hij pleit voor duidelijke richtlijnen over wat wel en niet mag, getrainde medewerkers, classificatie van je data en zakelijke varianten van AI-tools. Hij verwijst ook naar de basisprincipes van het Nationaal Cyber Security Centrum. Zijn claim dat je daarmee in enkele weken bij de beste tien procent van de Nederlandse bedrijven hoort, is zijn inschatting en hebben we niet kunnen controleren. In de clip hoor je de kern: leg vast wat gevoelig is, en maak het makkelijk om het juiste te doen.
Probeer dit deze week
- Zet deze week een lijst van vier regels in je teamchat: wat mag niet in publieke AI, met voorbeelden uit jullie eigen werk.
- Controleer deze week bij elke AI-tool die jullie gebruiken of training op invoer aanstaat en wat het zakelijke alternatief is; noteer het per tool in 1 lijstje.
- Zoek in je code en notities naar API-keys die ooit in een chat of document zijn geplakt en vervang die keys door nieuwe.
Begrippen
- API-key
- Een geheime sleutel waarmee software bij een andere dienst inlogt. Wie hem kent, heeft dezelfde rechten als de eigenaar.
- LLM
- Large language model: het taalmodel achter tools als ChatGPT, Claude of Gemini.
- trainingset
- De verzameling gegevens waarmee een model wordt verbeterd. Wat daarin terechtkomt, kan het model later reproduceren.
- BSN
- Burgerservicenummer: het persoonsnummer in Nederland, waarvoor strikte wettelijke gebruiksregels gelden.
Verdiep je in de gids
Transcriptie
Uitgeschreven uit de audio van dit fragment. Stopwoorden en herhalingen zijn weggelaten. Waar [onverstaanbaar] staat, is de opname niet te verstaan.
... [onverstaanbaar] We hadden het natuurlijk net heel even over. Ik denk dat onze gastspreker er dadelijk ook nog verder op doorpakt. We hebben geen klantgegevens, financiële data, inloggegevens, API-keys. Dat heb ik nog even gehighlight in dit stukje.
Ik denk dat in dit clubje weinig mensen zijn aan wie ik uit heb gelegd dat een API-key toegang geeft tot je hele systeem. Maar er zijn nog echt heel veel mensen die dat niet weten, die dat net zo makkelijk delen als wat ze voor de lunch hebben gehad. En ik denk dat het toch wel heel belangrijk is om te blijven benadrukken van, hey jongens, het is echt heel belangrijk. Je geeft iemand heel veel macht op het moment dat je een API-key geeft.
Verder nog, personeelsgegevens. Is dat minder spannend als in, hey, het gaat niet over grote datasets, maar houden we aan de gaten dat er vaak ook BSN-gegevens in worden meegenomen. Zelfs kopieën van paspoort, dat soort grapjes. Op het moment dat je in die hoek komt, let daarop dat er ook nog best wel wat cruciale gegevens zitten die je zeker niet wil delen met een LLM. Het risico, we hebben het al een paar keer benoemd: de data kan in een training set terechtkomen.
Spreker: Jop van Hooft, eCommerce AI Club
Bronnen
Meer over Security & Beleid
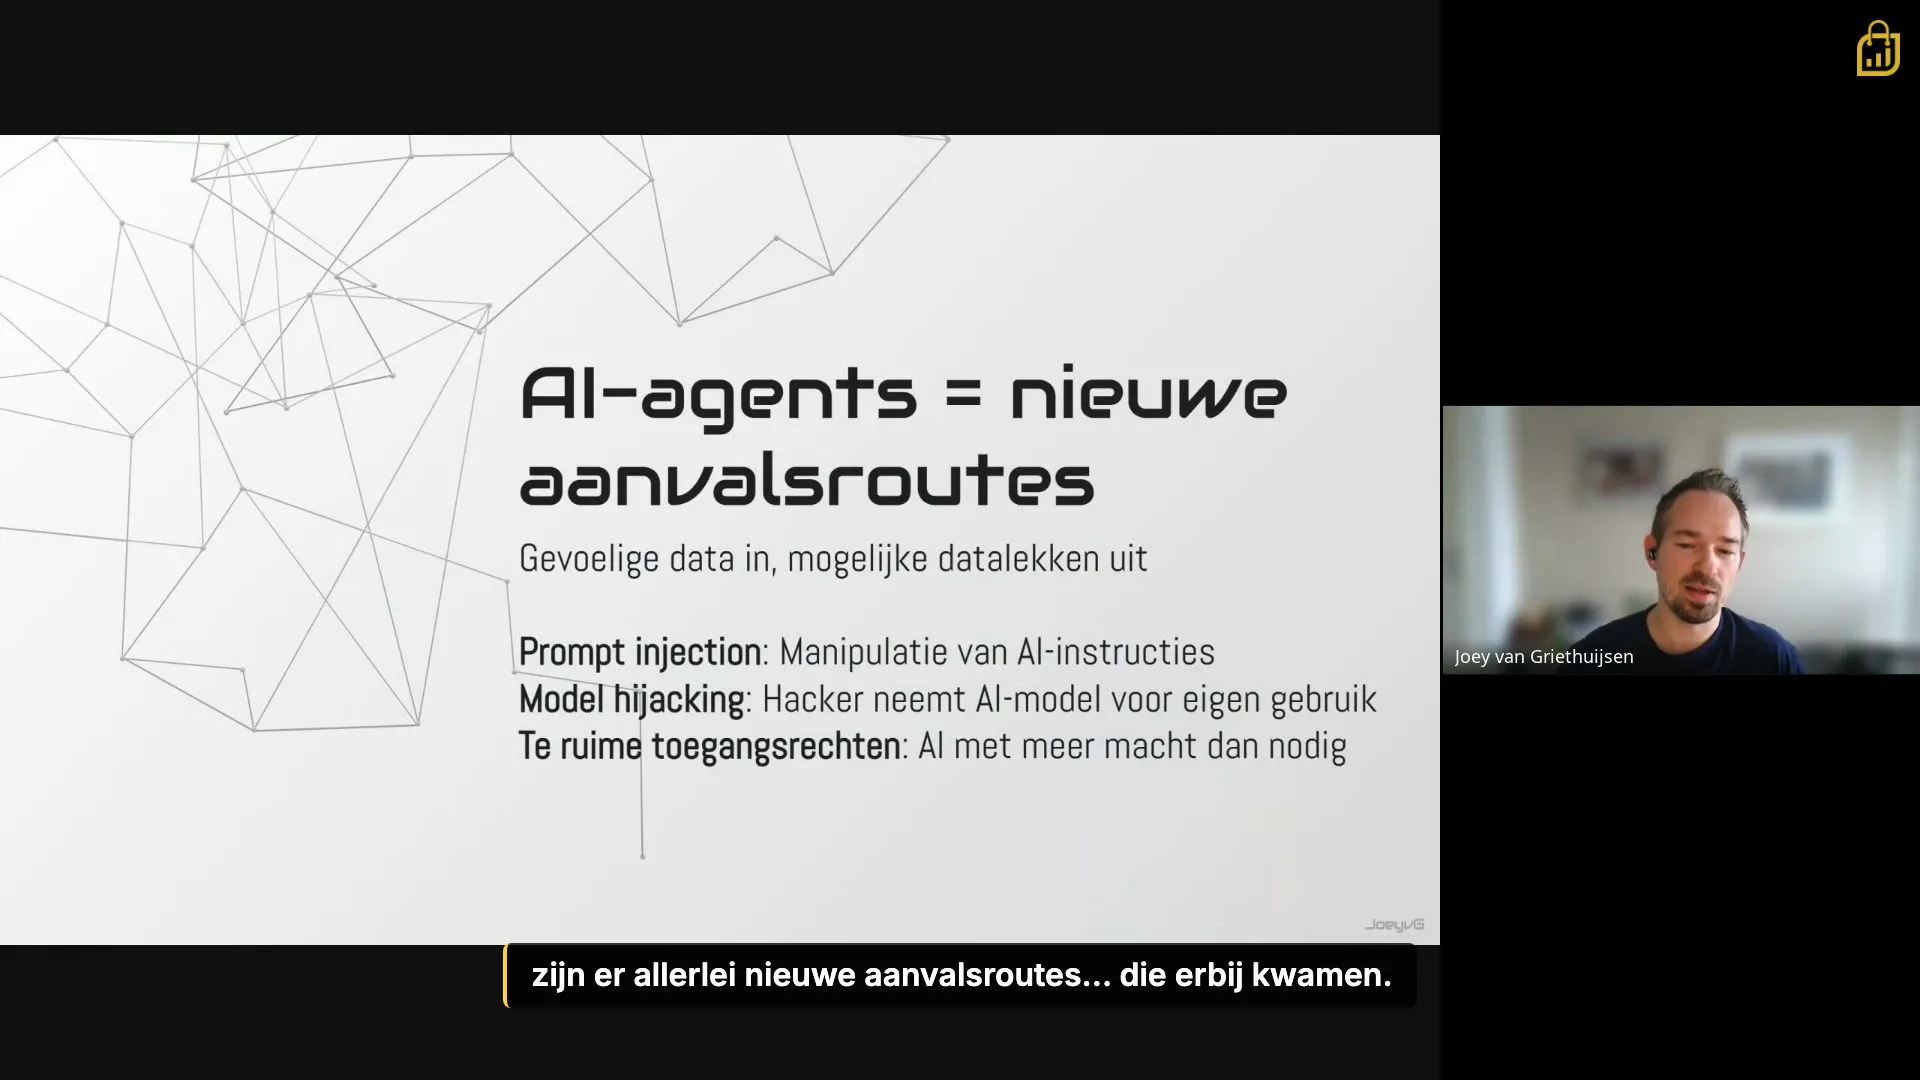 Duur 1:37
Te ruime toegangsrechten bij AI-agents
Joey van Griethuijsen, HumanAgent
n8n's eigen website gaf een AI-agent onnodig toegang tot Entra en Jira
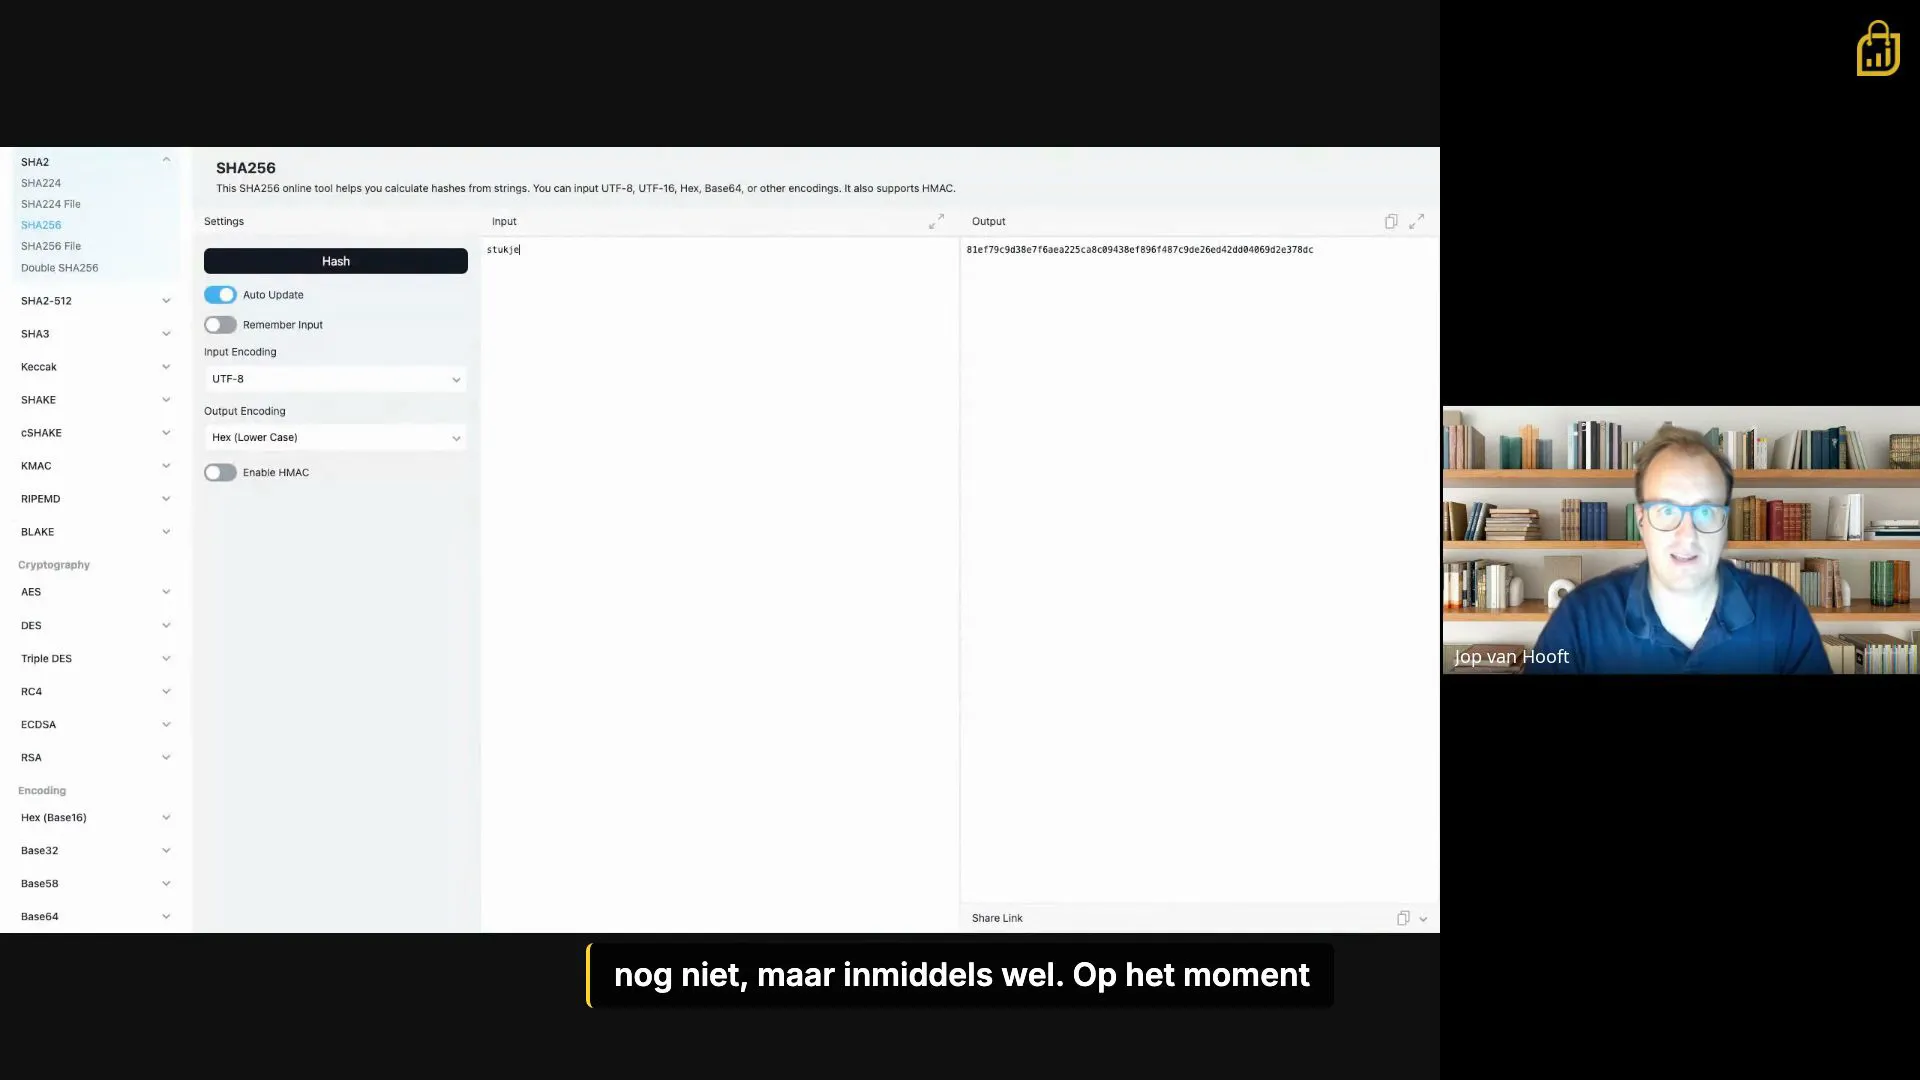 Duur 1:42
Data classificatie: hash, postcode en deep links
Jop van Hooft, eCommerce AI Club
Hash je e-mails, bewaar 4 cijfers postcode, deep-link naar Magento
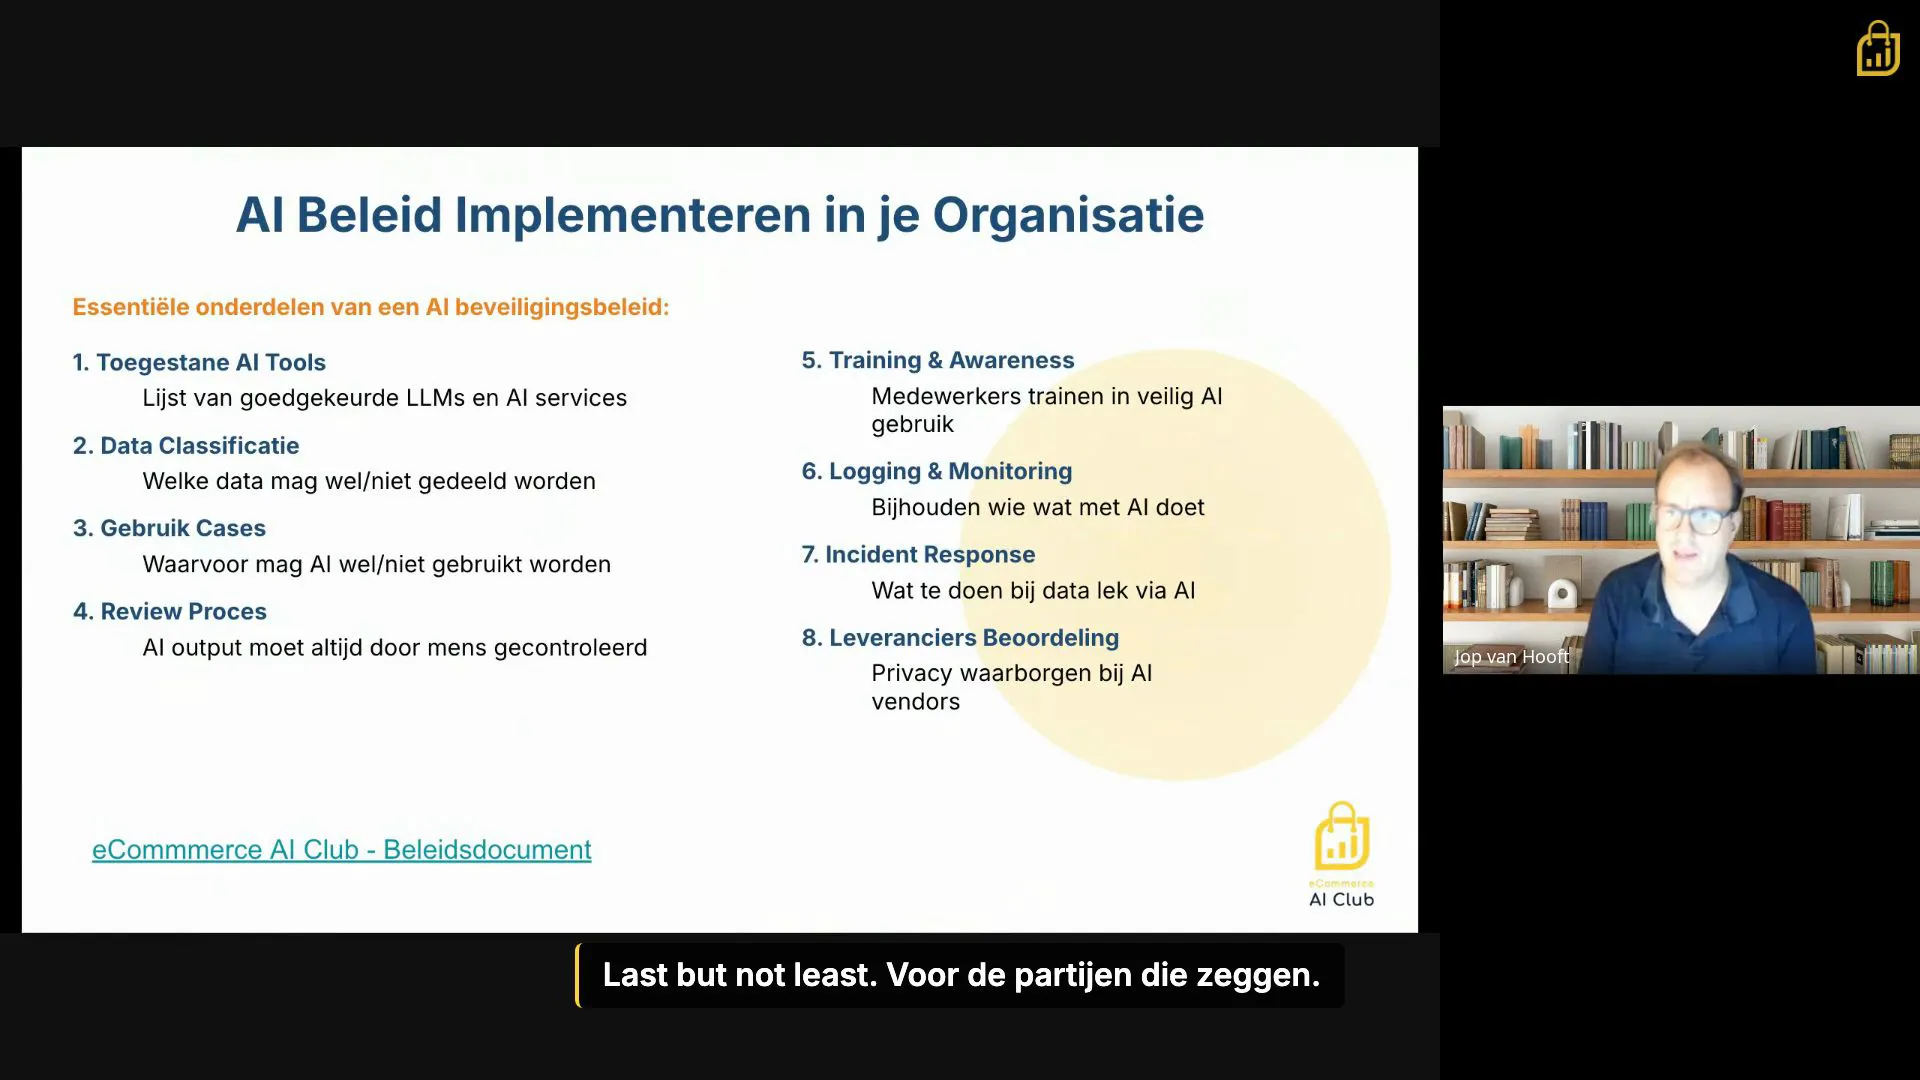 Duur 1:39
AI Beleid implementeren: 8 essentials
Jop van Hooft, eCommerce AI Club
Acht bouwstenen voor je AI-beveiligingsbeleid, van toolkeuze tot leveranciersbeoordeling