Te ruime toegangsrechten bij AI-agents
Joey van Griethuijsen, HumanAgent
Uit de sessie: Specialist: Security
In deze clip waarschuwt Joey van Griethuijsen van HumanAgent voor AI-agents die meer mogen dan nodig is. Hij laat een voorbeeld zien dat hij op de site van n8n tegenkwam. Je krijgt zo een eenvoudig beeld van wat een aanvaller ermee kan.
Voor wie: Je bouwt of laat bouwen met n8n of andere agent-tools en wilt weten welke rechten je beter niet geeft.
Waarom dit ertoe doet
AI-agents en no-code workflows zoals n8n maken het makkelijk om systemen aan elkaar te koppelen, bijvoorbeeld je webshop, CRM en mailbox. Dat gemak heeft een prijs: een agent die toegang heeft tot meer dan zijn taak vraagt, wordt een doelwit. Bij prompt injection stopt een aanvaller verborgen instructies in tekst die de agent leest, bijvoorbeeld een formulier of een e-mail. Als die agent ook gebruikers kan aanmaken of data kan lezen, dan krijgt de aanvaller dat bereik erbij. OWASP noemt dit probleem 'excessive agency' en rekent het tot de belangrijkste risico's voor LLM-toepassingen. Voor een webshop betekent dat: elke koppeling die een agent kan gebruiken, is een mogelijke route naar klantdata of orders.
Belangrijkste inzichten
- Een agent die meer mag dan zijn taak vraagt, geeft een aanvaller via prompt injection dat extra bereik; OWASP plaatst dit als LLM06:2025 naast prompt injection als LLM01:2025.
- OWASP onderscheidt drie oorzaken: te veel functionaliteit, te veel rechten en te veel autonomie.
- In het voorbeeld uit de clip had een agent bij een gebruikersformulier toegang tot Entra en kon hij in Jira gebruikers aanmaken (volgens Joey van Griethuijsen).
- Kan een workflow met vaste if-else-regels, doe het dan zonder AI: sneller, goedkoper en veiliger.
- Classificeer klantvragen in categorieën met een standaardantwoord en stuur alleen de rest naar generatieve AI.
Wat zijn te ruime toegangsrechten
Joey noemde in de sessie drie nieuwe aanvalsroutes bij AI-agents en workflows: prompt injection, model hijacking en te ruime toegangsrechten. Model hijacking betekent dat een publiek bereikbare agent door anderen wordt overgenomen en voor hun eigen doelen wordt gebruikt. Bij te ruime rechten krijgt een agent te veel autonomie of te veel toegang, terwijl dat vaak niet nodig is. OWASP beschrijft dit als 'excessive agency' met drie oorzaken: te veel functionaliteit, te veel rechten op onderliggende systemen en te veel autonomie zonder menselijke goedkeuring.
Het voorbeeld uit de clip
Volgens Joey vond hij op de site van n8n een formulier om een nieuwe gebruiker voor een bedrijf toe te voegen, gekoppeld aan een AI-agent. Die agent had toegang tot gebruikers via Microsoft Entra en kon nieuwe gebruikers in Jira aanmaken. Entra is het identiteitsplatform van Microsoft, waarin bedrijven hun medewerkers en toegangsrechten beheren. Wij konden dit voorbeeld niet zelf controleren en geven het daarom weer als wat Joey van Griethuijsen zag. Hij vond bovendien dat een agent hier niet nodig was, omdat gegevens dan naar de servers van Anthropic in de Verenigde Staten gaan. Dat is zijn mening over de keuze.
Hoe je het voorkomt
OWASP adviseert onder meer: geef de agent alleen de functies die hij nodig heeft, gebruik smalle tools in plaats van open tools, geef minimale rechten op onderliggende systemen, laat hoogwaardige acties door een mens goedkeuren en laat het onderliggende systeem zelf de autorisatie controleren, in plaats van te vertrouwen op het oordeel van de AI. Logging en limieten voorkomen het probleem niet, maar beperken de schade. Joey zei daarnaast: kies je toepassing verstandig. Als een workflow met if-else-regels kan, doe het dan zonder AI, want dat is volgens hem sneller, goedkoper en veiliger.
Een veiliger patroon bij klantvragen
Voor chatbots op je site stelt Joey classificatie voor in plaats van een vrije agent. De vraag van de klant wordt in een vooraf bepaalde categorie ingedeeld, zoals retouren, en daar hangt een standaardantwoord aan. Alleen wat niet past, gaat naar generatieve AI. Hij noemde ook dat no-code tools flexibel zijn, maar dat beveiliging en schaalbaarheid niet zijn inbegrepen. Zijn bedrijf bood in de sessie een gratis check van 30 minuten aan voor bestaande n8n-workflows.
Probeer dit deze week
- Maak een lijst van elke AI-agent of workflow die je gebruikt, met per stuk de systemen waar hij bij kan.
- Haal bij elke agent minstens één toegang weg die hij niet nodig heeft, en laat acties als gebruikers aanmaken of data verwijderen door een mens goedkeuren.
- Kies één klantvraag zoals retouren en vervang de vrije agent door classificatie met een vast antwoord.
Begrippen
- prompt injection
- Een aanval waarbij verborgen instructies in tekst of data de AI aanzetten tot iets wat de eigenaar niet bedoelde.
- model hijacking
- Het overnemen van een publiek bereikbare AI-agent, zodat anderen hem voor hun eigen doeleinden gebruiken.
- Entra
- Het identiteits- en toegangsplatform van Microsoft, waarin organisaties gebruikers en hun rechten beheren.
- excessive agency
- OWASP-term voor schade doordat een AI-toepassing te veel functies, rechten of autonomie heeft.
Verdiep je in de gids
Transcriptie
Uitgeschreven uit de audio van dit fragment. Stopwoorden en herhalingen zijn weggelaten. Waar [onverstaanbaar] staat, is de opname niet te verstaan.
... AI-agents en workflows: allerlei nieuwe aanvalsroutes die erbij komen, allerlei nieuwe risico's. Bijvoorbeeld die prompt injection die net al voorbij kwam, maar ook model hijacking bijvoorbeeld. Stel je hebt een publieke AI agent uitstaan, dat je wordt overgenomen en dat andere partijen dat gebruiken voor hun eigen doeleinden.
Te ruime toegangsrechten zien we ook heel vaak, waarin je te veel autonomie geeft aan een agent, te veel daadkracht geeft, waardoor er nieuwe risico's ontstaan, terwijl het vaak niet nodig is.
Nou, een voorbeeld van die te ruime toegangsrechten kwam ik toevallig tegen op de website van N8N zelf. Die hadden namelijk een formuliertje waarin ze een nieuwe gebruiker in een bedrijf toevoegen, gekoppeld aan een AI-agent. En tot mijn verbazing zag dat die agent toegang had tot hun gebruikers via Microsoft Entra en nieuwe gebruikers via Jira kon aanmaken. Terwijl ik zou zeggen, in dit soort gevallen, dat hoeft niet met een agent.
Op het moment dat je een agent toegang geeft, wordt het toch verstuurd naar de servers van Anthropic in dit geval. Dus dat is Claude en die servers staan in Amerika. Dus er kunnen dan allerlei diensten ook bij en zo. En ja, dat hoeft dus niet. Dus dit is een typisch voorbeeld, vind ik, van de ruime toegangsrechten.
Spreker: Joey van Griethuijsen, HumanAgent
Bronnen
Meer over Security & Beleid
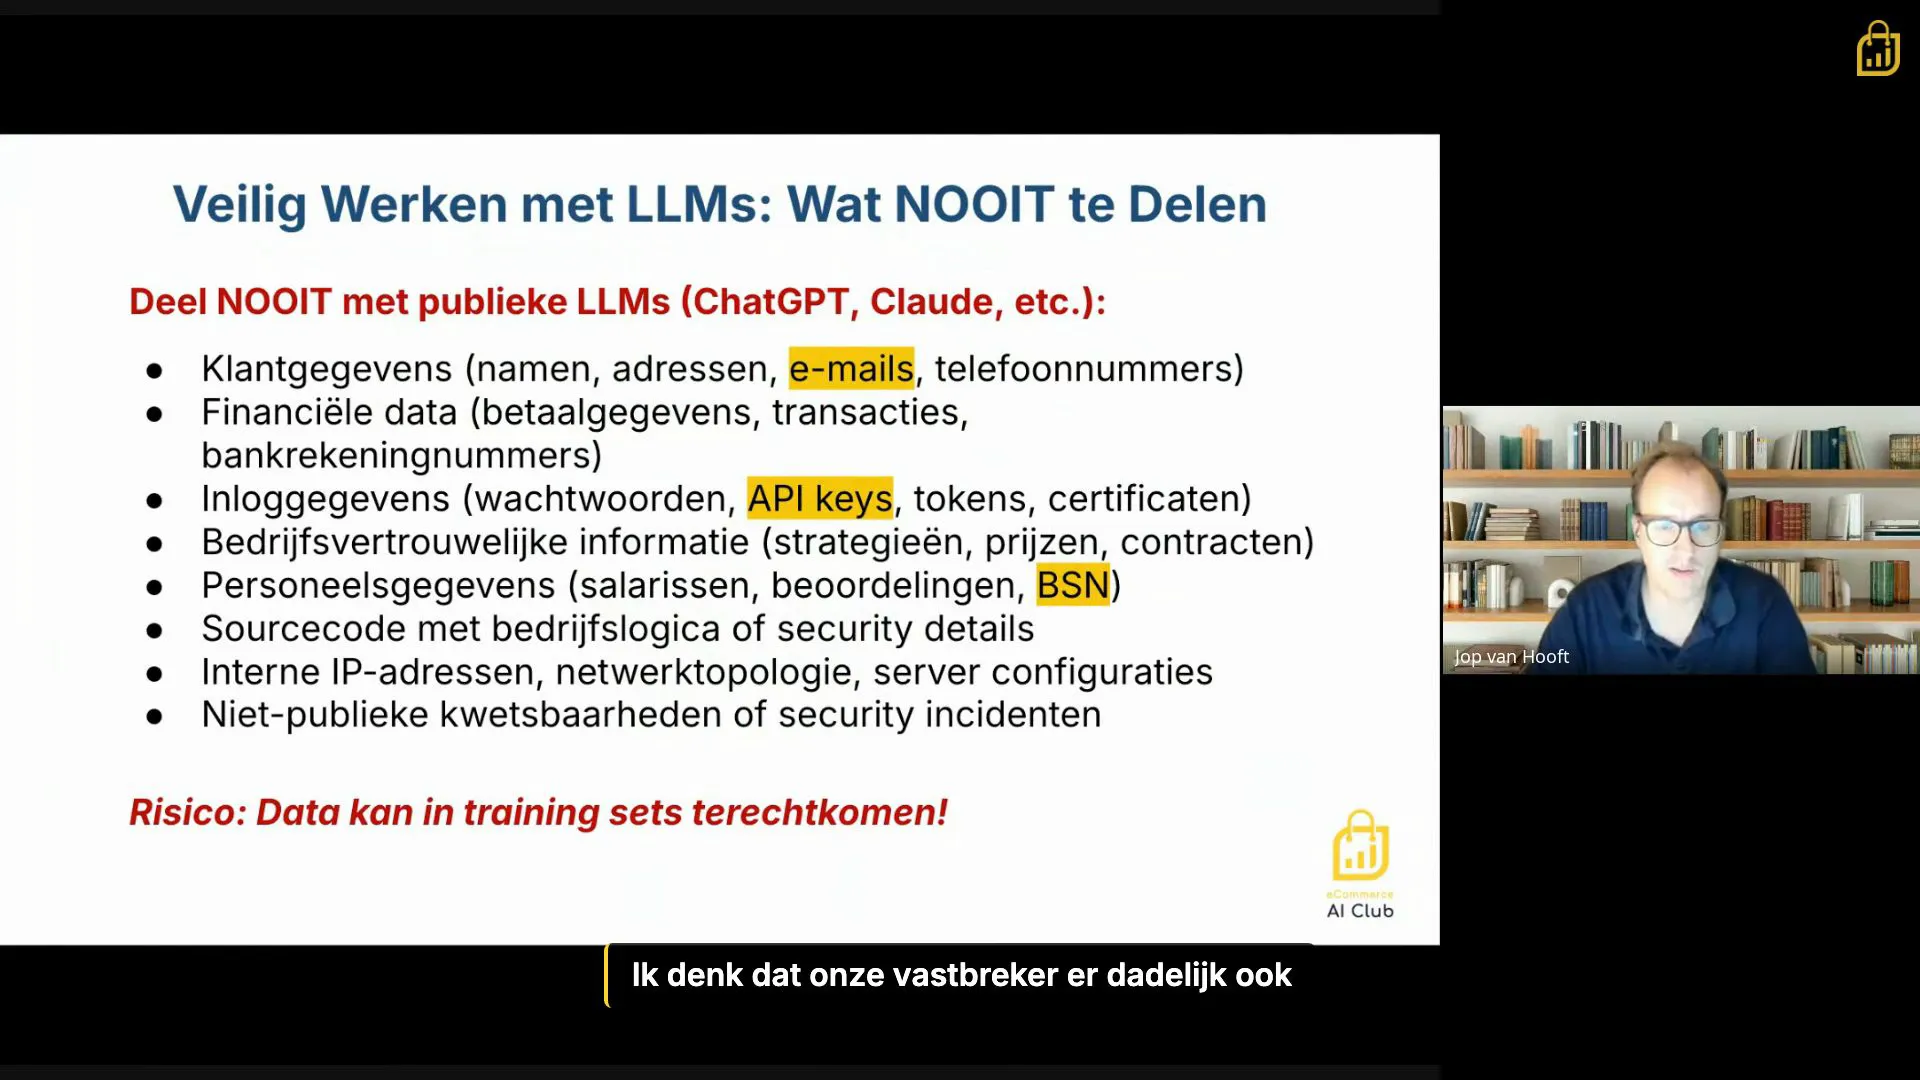 Duur 1:20
Wat NOOIT te delen met AI
Jop van Hooft, eCommerce AI Club
API-keys worden net zo makkelijk gedeeld als lunchplannen, en dat is gevaarlijk
 Duur 1:42
Data classificatie: hash, postcode en deep links
Jop van Hooft, eCommerce AI Club
Hash je e-mails, bewaar 4 cijfers postcode, deep-link naar Magento
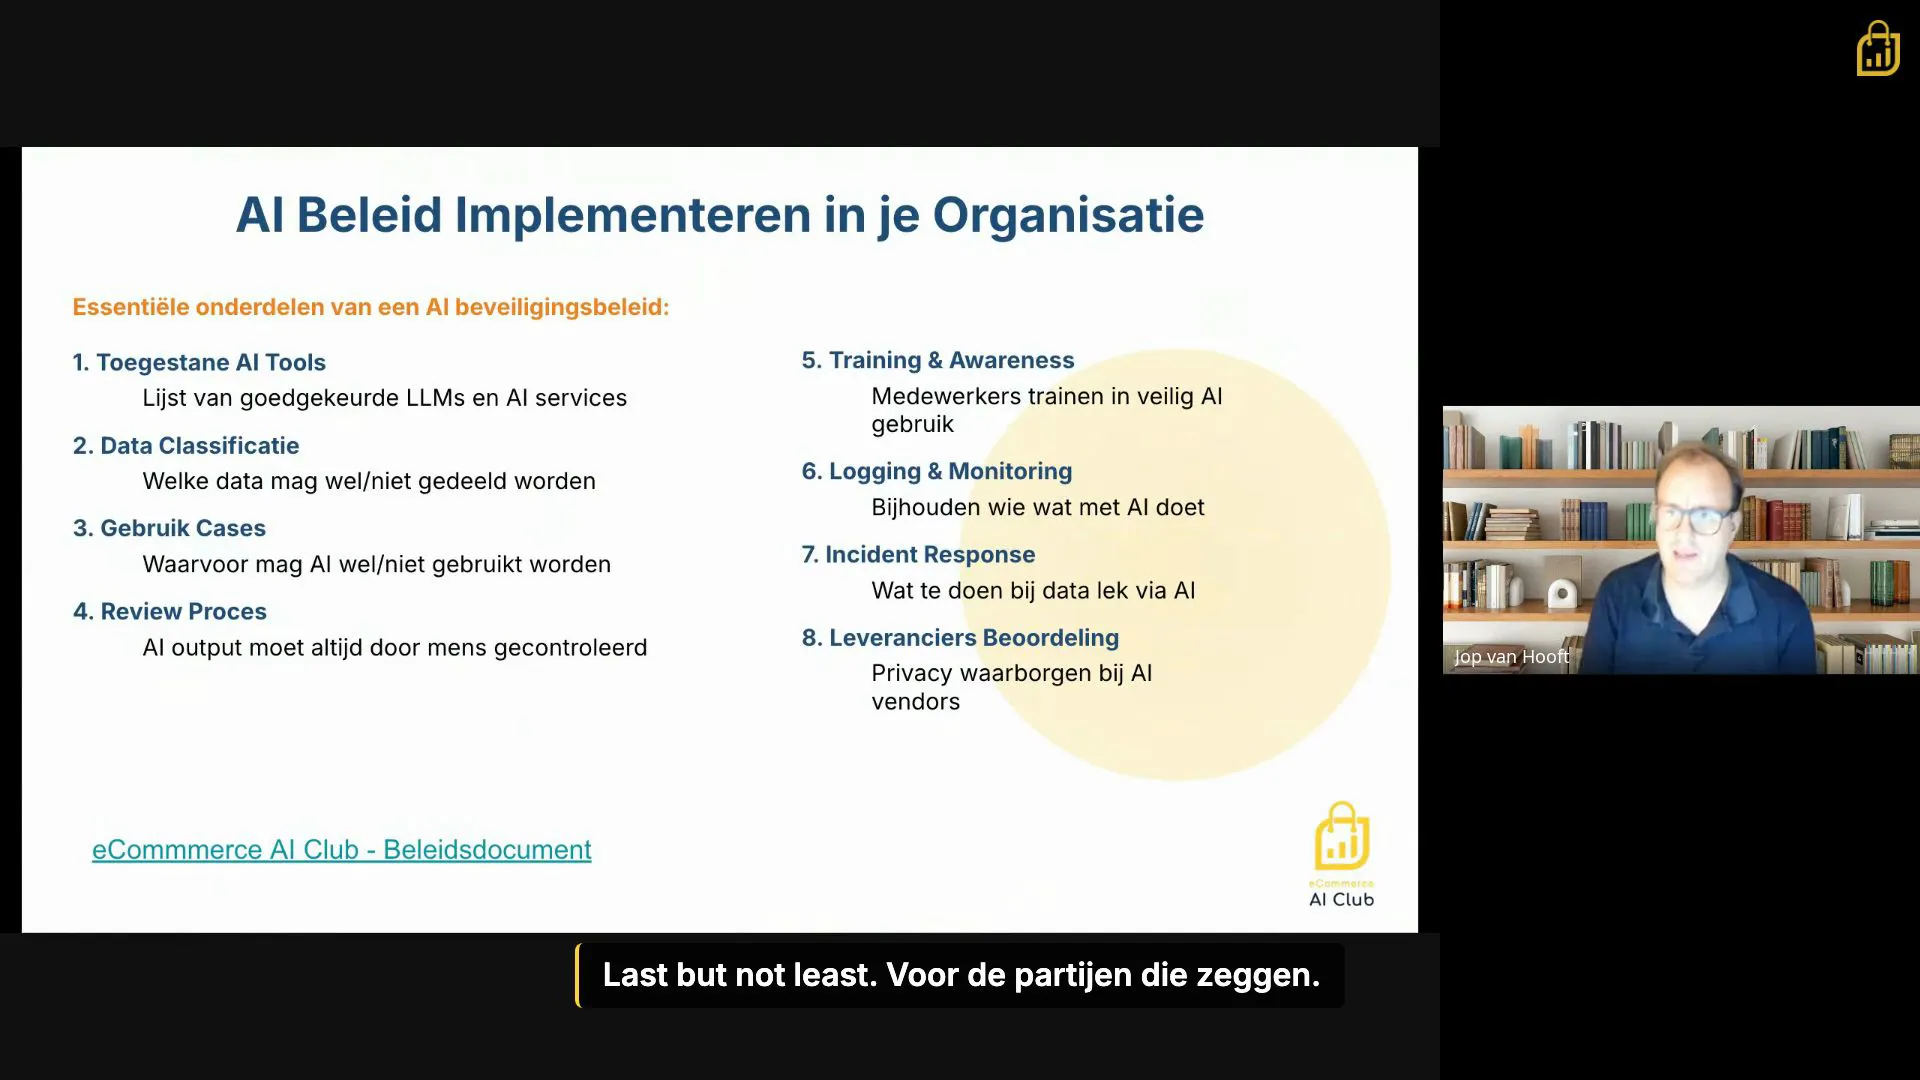 Duur 1:39
AI Beleid implementeren: 8 essentials
Jop van Hooft, eCommerce AI Club
Acht bouwstenen voor je AI-beveiligingsbeleid, van toolkeuze tot leveranciersbeoordeling