AI Beleid implementeren: 8 essentials
Jop van Hooft, eCommerce AI Club
Uit de sessie: Specialist: Security
Jop van Hooft sluit de sessie over AI-security af met een concept AI-beleid in acht punten. Je ziet welke onderwerpen een beleid minimaal moet dekken, en waarom het geen dik document hoeft te zijn. Bedoeld voor teams die nog niets op papier hebben.
Voor wie: Je team gebruikt al AI-tools, maar er is nog geen schriftelijke afspraak over wat wel en niet mag.
Waarom dit ertoe doet
Medewerkers gebruiken AI-tools allang, ook als jij er geen regels voor hebt. Zonder beleid weet niemand of klantgegevens in ChatGPT mogen, wie een AI-antwoord controleert, of wat er gebeurt als het misgaat. Er speelt ook een wettelijk punt: artikel 4 van de Europese AI-verordening (AI Act) verplicht organisaties die AI gebruiken sinds 2 februari 2025 om hun medewerkers voldoende AI-geletterd te maken. Toezicht en handhaving door nationale autoriteiten gelden vanaf 2 augustus 2026. Een eenvoudig beleid met training is dus geen luxe meer, maar een praktische manier om aan die plicht te voldoen en datalekken te voorkomen.
Belangrijkste inzichten
- Het concept bestaat uit acht punten: visie, dataclassificatie, use cases, reviewproces, training, herleidbaarheid, incident response en leveranciersbeoordeling.
- Het document heeft twee delen: een briefing in gewone taal voor iedereen en een technisch deel voor wie het beleid uitwerkt.
- Artikel 4 van de AI-verordening vraagt sinds 2 februari 2025 om AI-geletterd personeel; handhaving door nationale autoriteiten start op 2 augustus 2026.
- Begin met de eerste drie punten en bouw geleidelijk uit; volgens Jop van Hooft is een levend beleid beter dan een perfect document.
- Vraag je leveranciers expliciet of ze persoonsgegevens van jouw organisatie in taalmodellen stoppen.
Waar komen de acht punten vandaan
De clip komt uit de sessie 'Specialist: Security' van 7 oktober 2025. Eerder in die sessie legde Jop het BIV-framework uit: Beschikbaarheid, Integriteit en Vertrouwelijkheid, de drie dingen die je met informatiebeveiliging wilt beschermen. Aan het einde presenteerde hij een concept AI-beleid dat de club zelf heeft opgesteld. Dat document bestaat uit twee delen: een korte briefing in gewone taal voor alle medewerkers, met wat altijd, nooit of alleen na overleg mag, en een technisch deel dat de acht punten uitwerkt. De acht punten zijn dus een ontwerp van de club, geen wettelijke lijst en geen officiële standaard.
De acht punten in gewone taal
Visie: welke AI-tools mag de organisatie wel en niet gebruiken. Dataclassificatie: welke data mag wel of niet in een taalmodel, bijvoorbeeld klantnamen of prijsafspraken. Use cases: voor welke taken is AI goedgekeurd. Reviewproces: wie controleert wat het model met je data doet en of de uitkomst klopt. Training en awareness: medewerkers moeten de gevaren kennen, want voor veel collega's is dit nieuw. Herleidbaarheid: logging en monitoring, zodat je ziet wie wat heeft gedaan. Incident response: wat doe je als het toch misgaat en wie bel je. Leveranciersbeoordeling: behandelen ook je leveranciers jouw data netjes en duwen ze geen persoonsgegevens in taalmodellen. De volgorde loopt van strategisch naar operationeel.
Wat de wet hierover zegt
De AI-verordening kent geen verplicht beleid in acht punten. Wel staat in artikel 4 dat aanbieders en gebruikers van AI-systemen maatregelen moeten nemen om het AI-geletterdheidsniveau van hun personeel te bevorderen. Die plicht geldt volgens de Europese Commissie sinds 2 februari 2025. De Commissie schrijft ook dat er geen vast niveau wordt voorgeschreven en dat handhaving proportioneel is. Training uit punt vijf is dus precies het onderdeel waar de wet naar kijkt. De overige zeven punten zijn goed bestuur, geen wettelijke eis.
Feit en mening in de clip
Feit is dat een beleid dat niet gebruikt wordt niets oplevert. Mening van Jop van Hooft is dat je met de eerste drie punten (visie, dataclassificatie, use cases) moet beginnen en daarna uitbouwt. Dat is een verstandige aanpak voor een klein team, maar geen norm. Ook de zin dat een onvolmaakt beleid dat leeft beter is dan een perfect document in de la is een praktijkervaring, geen onderzoeksresultaat. Houd het beleid daarom kort, begin bij de data die je echt hebt, en plan een vast moment om het bij te werken.
Probeer dit deze week
- Schrijf op één A4 welke 5 soorten data (klantgegevens, prijzen, contracten, enzovoort) wel, niet of alleen na overleg in een AI-tool mogen.
- Maak een lijst van alle AI-tools die je team nu gebruikt en vraag per tool wie het account beheert.
- Stuur je drie belangrijkste leveranciers één vraag: gebruiken jullie onze persoonsgegevens voor AI, en waar worden die verwerkt?
Begrippen
- BIV-framework
- Beschikbaarheid, Integriteit en Vertrouwelijkheid: de drie doelen waarop je beoordeelt of informatie goed beschermd is.
- Dataclassificatie
- Je deelt data in categorieën in, bijvoorbeeld openbaar, intern en vertrouwelijk, en bepaalt per categorie wat in AI-tools mag.
- Herleidbaarheid
- Je kunt achteraf terugvinden wie welke AI-uitvoer heeft gemaakt of goedgekeurd, via logging.
- AI-geletterdheid
- Genoeg kennis hebben om AI-systemen verstandig, veilig en kritisch te gebruiken.
Verdiep je in de gids
Transcriptie
Uitgeschreven uit de audio van dit fragment. Stopwoorden en herhalingen zijn weggelaten. Waar [onverstaanbaar] staat, is de opname niet te verstaan.
Last but not least, voor de partijen die zeggen: we hebben nog helemaal geen beleid rondom AI en veilig werken. Dit zijn denk ik de acht punten die je daarin mee moet en kan meenemen.
Aan de ene kant een stukje visie van welke tools mogen we als organisatie gebruiken en welke tools dan ook niet. Welke data ga je wel of niet in je LLM gooien? Voor welke use cases kan het dan wel in gebruik komen? Dit is dan vooral uit dat puntje 2.
Is er een review proces? Met andere woorden, zijn er mensen die nog controleren wat die large language models met die data aan het doen zijn?
Er zitten belangrijke elementen in rondom training en awareness. Met andere woorden, maak mensen bewust van de gevaren die we nu met z'n allen hebben besproken. Want ik denk dat voor een groot deel van jullie de hele tijd elementen daarin zaten die als gesneden koek voelen. En dat er voor heel veel mensen in je organisatie dit nog allemaal heel erg nieuw informatie is.
[onverstaanbaar] Logging, monitoring, wie doet wat. En wat moet je doen als je dan toch een fout hebt gemaakt, en weet wie je aan moet kloppen en waar je dat in zichtelijk moet krijgen.
En bovendien, we doen het niet alleen. We hebben een hele stapel leveranciers die ook met onze data in de weer zijn. En zorg dat ook zij jouw data op de juiste manier behandelen en dat zij niet zomaar persoonsgegevens in LLM's duwen die vanuit jouw organisatie komen.
Spreker: Jop van Hooft, eCommerce AI Club
Bronnen
Meer over Security & Beleid
 Duur 1:20
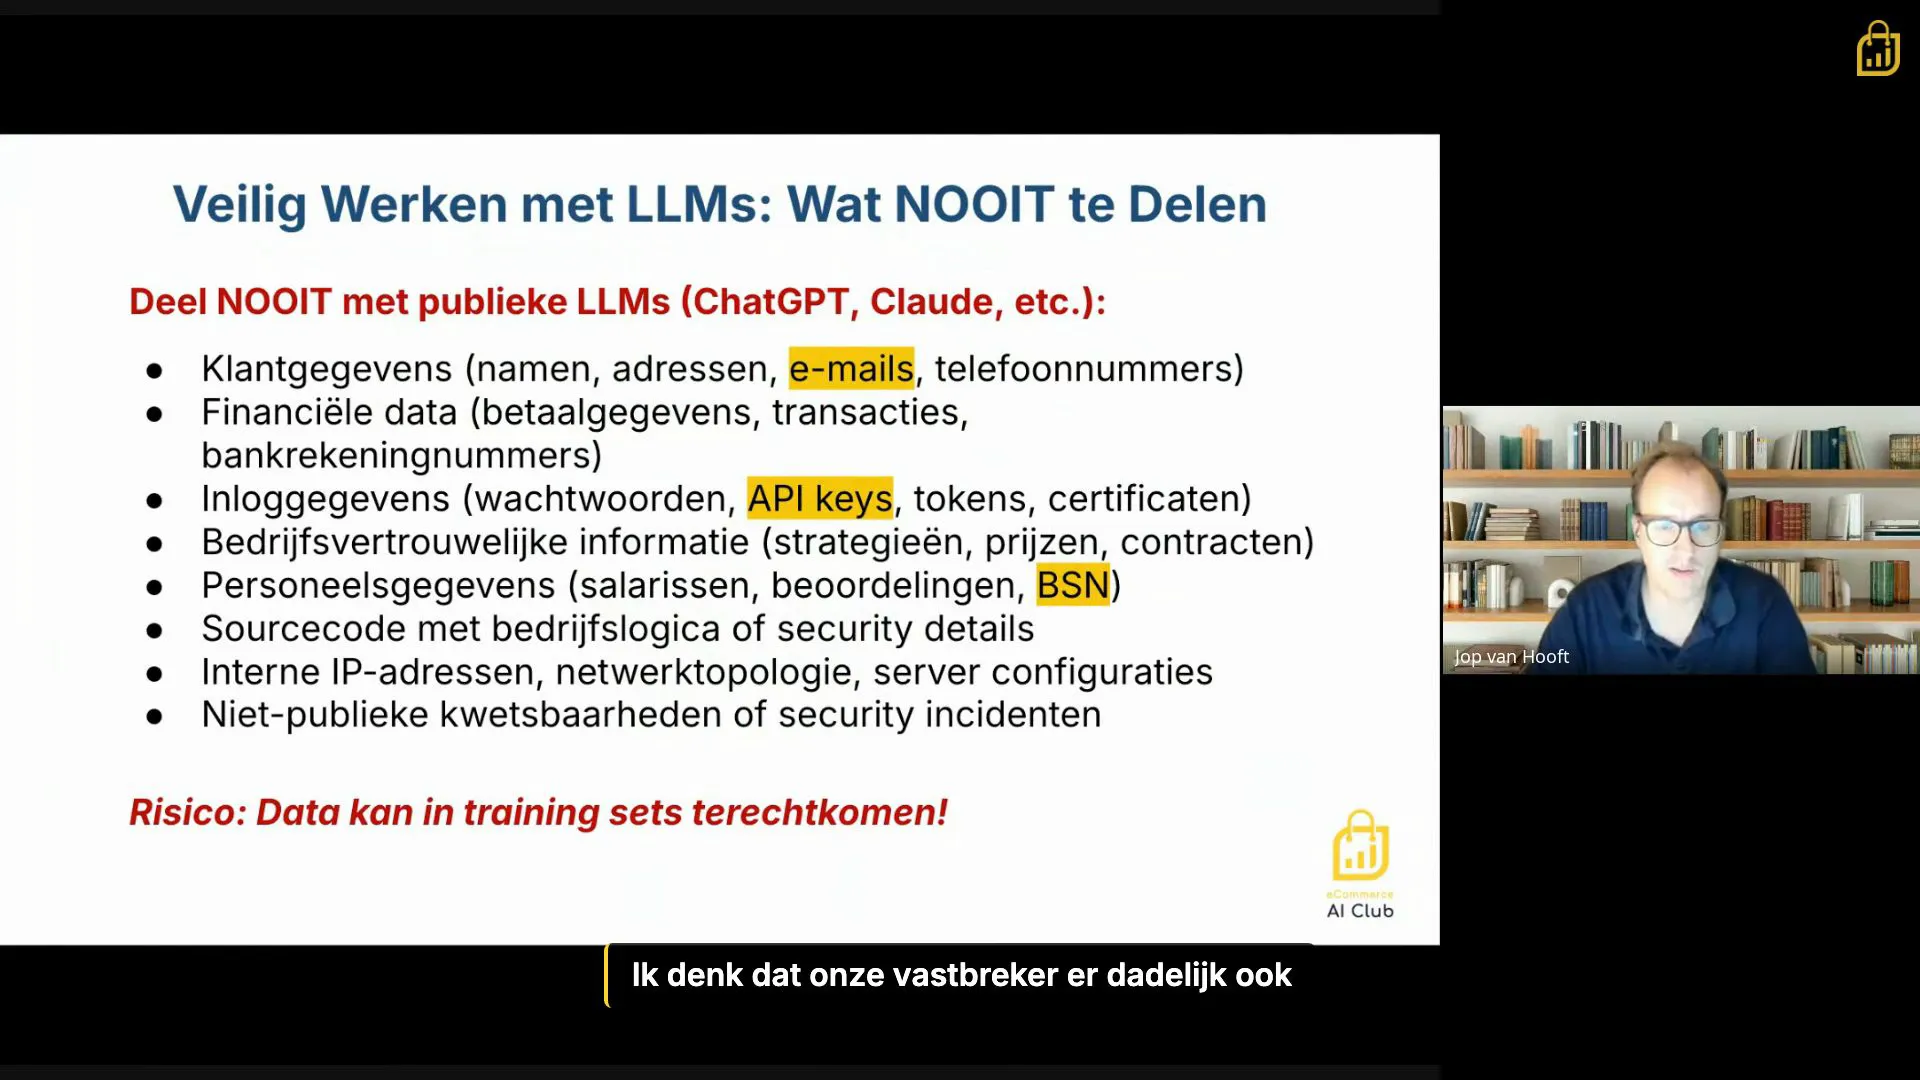
Wat NOOIT te delen met AI
Jop van Hooft, eCommerce AI Club
API-keys worden net zo makkelijk gedeeld als lunchplannen, en dat is gevaarlijk
 Duur 1:37
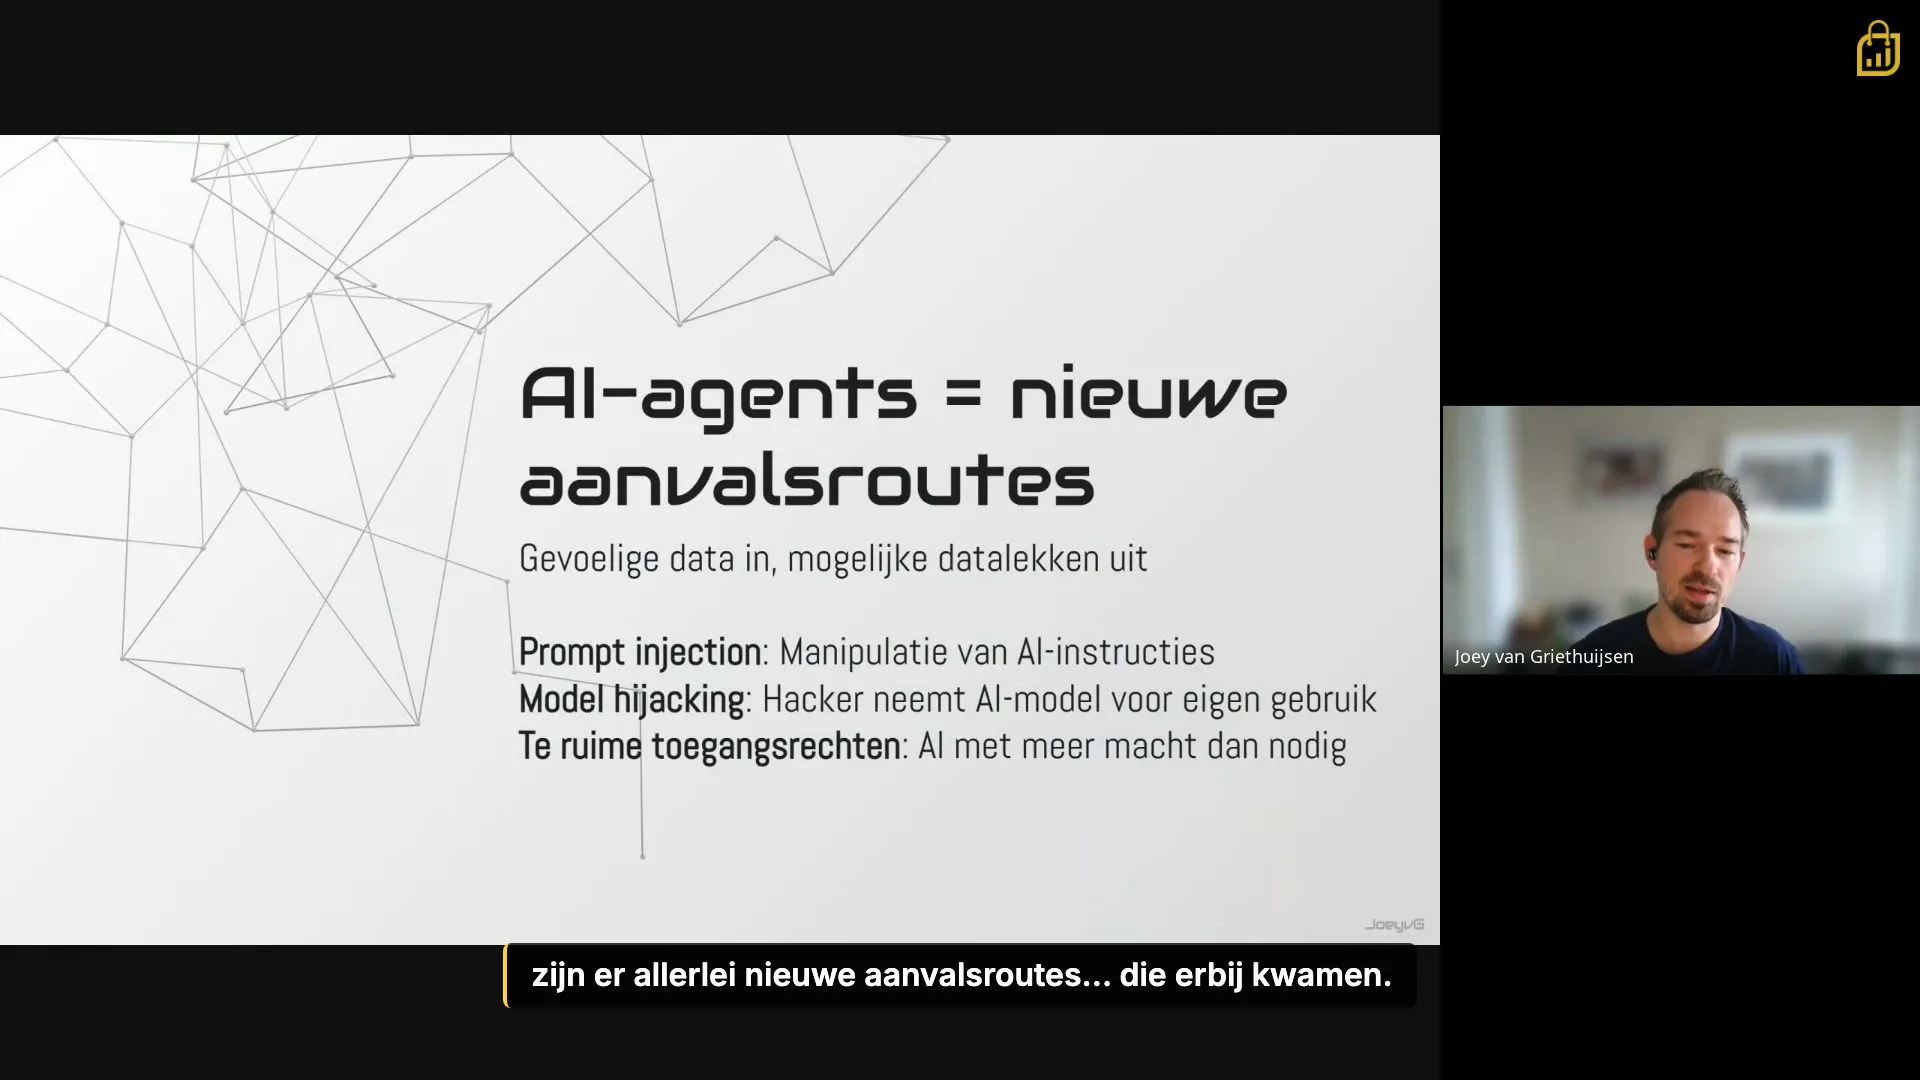
Te ruime toegangsrechten bij AI-agents
Joey van Griethuijsen, HumanAgent
n8n's eigen website gaf een AI-agent onnodig toegang tot Entra en Jira
 Duur 1:42
Data classificatie: hash, postcode en deep links
Jop van Hooft, eCommerce AI Club
Hash je e-mails, bewaar 4 cijfers postcode, deep-link naar Magento