Wat hoort nooit in een gratis AI-tool
Jop van Hooft, eCommerce AI Club
Uit de sessie: Deep Dive Friday: Finance
Jop van Hooft van de eCommerce AI Club beantwoordt in de Deep Dive Friday de vraag of je debiteurenanalyses zomaar aan een AI-model mag geven. Hij legt het verschil uit tussen een gratis en een betaald abonnement en noemt wat nooit in een AI-tool thuishoort. Dat zijn klantgegevens, personeelszaken, M&A-informatie en vooral API-keys.
Voor wie: Je team al met AI werkt en je wilt weten welke data er niet in een gratis tool hoort.
Waarom dit ertoe doet
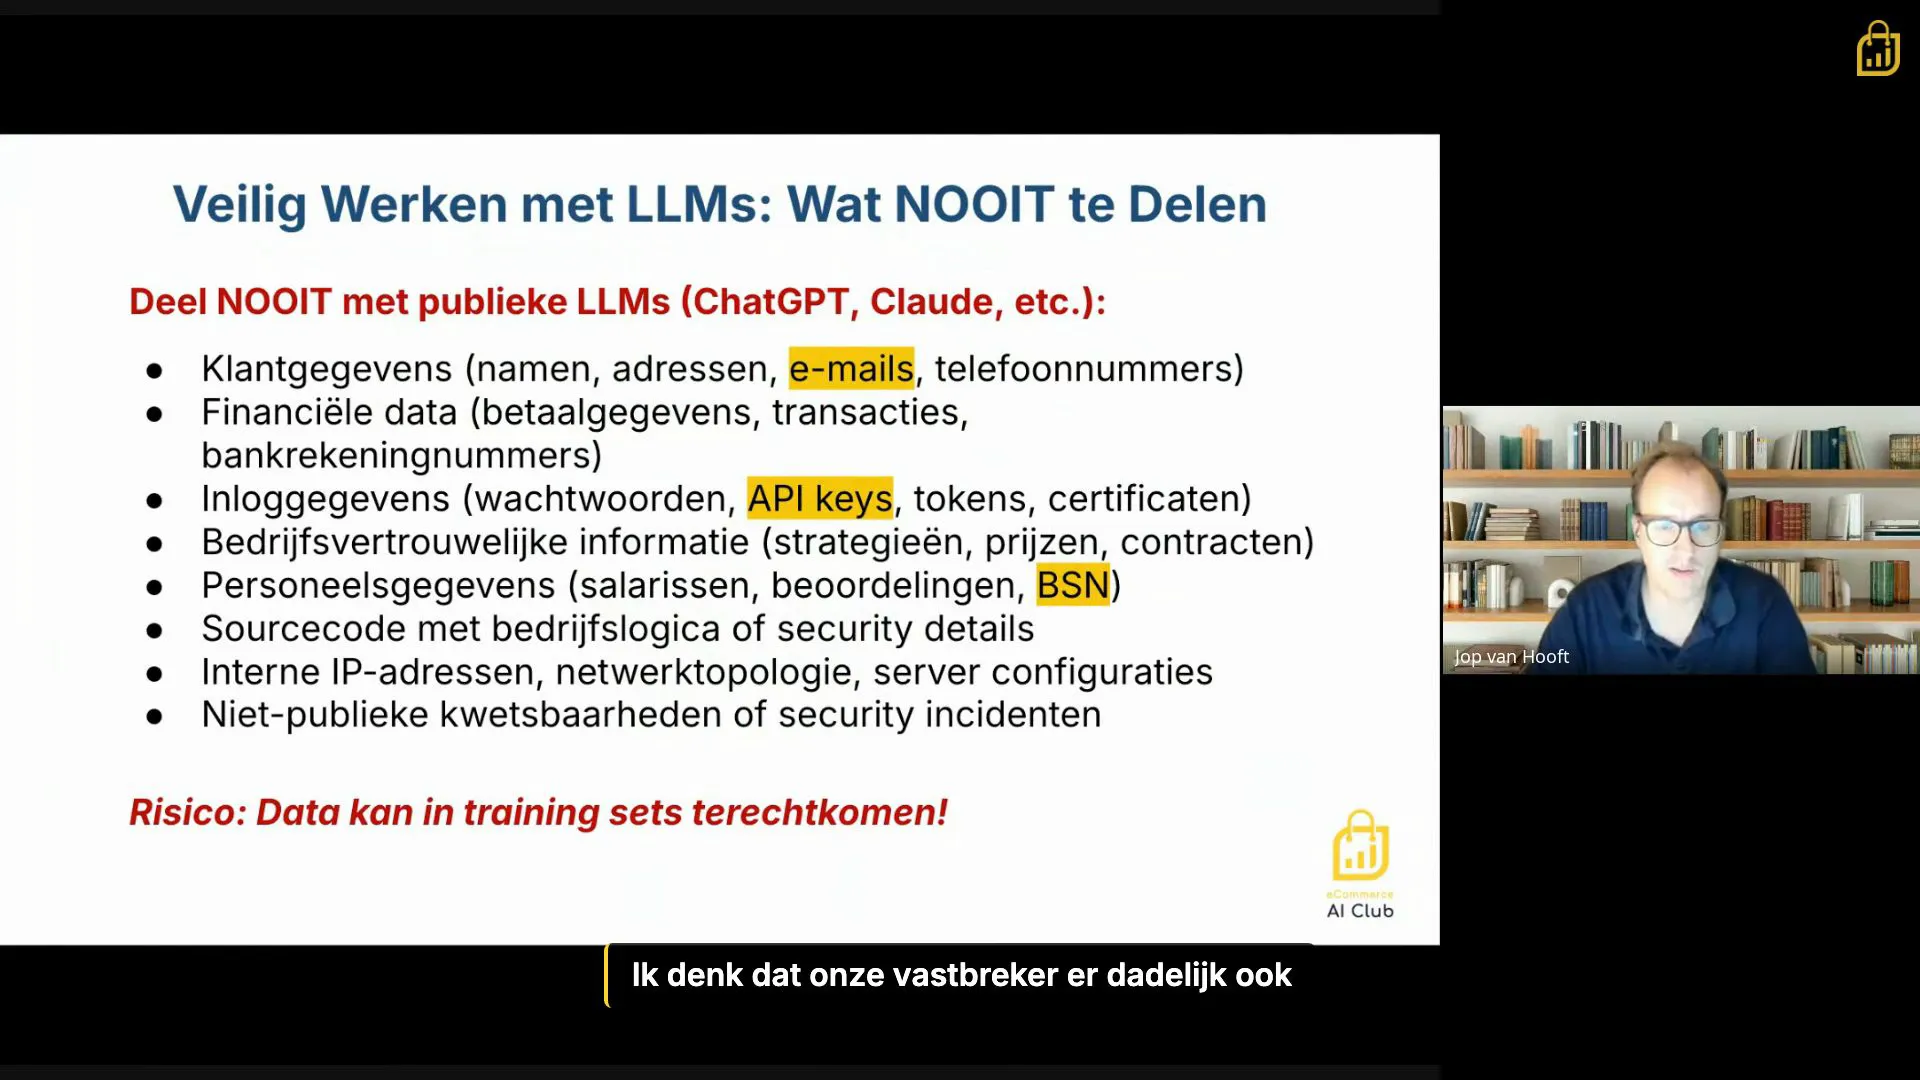
Wie met AI aan de slag gaat, begint vaak met een gratis tool en echte bedrijfsdata. Jop zegt dat je dan niet weet waar die data naartoe gaat en dat gratis versies kunnen trainen op wat je invult. Zijn lijst op de slide: klantgegevens (naam, adres, woonplaats, BSN, IBAN), personeelszaken, contracten, M&A-informatie en inloggegevens. Een API-key noemt hij een sleutel tot je hele organisatie. Wordt die in een zelfgehoste tool als n8n of OpenClaw geplakt, dan kan bijvoorbeeld je Magento-omgeving publiek bereikbaar worden. Voor een manager is de eerste stap een korte lijst: welke data mag in welke tool, en wie heeft welke API-keys.
Belangrijkste inzichten
- Op de slide staan 4 groepen die nooit in een gratis AI-tool horen: klantgegevens, personeelszaken, M&A-informatie en inloggegevens of API-keys.
- Jop ziet een betaald abonnement als beter afgeschermd, maar Claude Pro en Max kunnen bij toestemming ook trainen, met 5 jaar bewaartermijn.
- Zakelijke plannen (Team, Enterprise) en de API vallen volgens Anthropic buiten die trainingskeuze.
- Een API-key noemt Jop een sleutel tot je hele organisatie; houd bij aan wie je er een gaf.
- Zelfgehoste agent-tools zoals n8n en OpenClaw kunnen publiek bereikbaar worden door verkeerde instellingen.
Gratis versus betaald
Jop maakt een duidelijk onderscheid. Bij een betaald abonnement zijn databronnen volgens hem goed afgeschermd, bij gratis initiatieven niet. Hij ziet het delen van data met de chatbot van een grote partij als vergelijkbaar met het opslaan in Gmail. Let op de nuance. Anthropic meldde in augustus 2025 dat voor Claude Free, Pro en Max (ook betaalde persoonlijke plannen) je kunt toestaan dat je gesprekken worden gebruikt om het model te verbeteren, met een bewaartermijn van 5 jaar in plaats van 30 dagen. Zakelijke plannen als Team en Enterprise en de API vallen daarbuiten. Betaald is dus niet automatisch afgeschermd: controleer je instelling.
Wat er nooit in hoort
De slide 'Wat hoort NOOIT in ChatGPT free thuis' noemt vier groepen: klantgegevens zoals NAW, BSN en IBAN, personeelszaken zoals salaris en contracten, M&A-informatie of niet-publieke cijfers, en inloggegevens of API-keys. Op de slide staat ook dat free versies trainen op jouw data tenzij je het uitzet. Jop adviseert enterprise-software en het anonimiseren van data voordat je die gebruikt. Anonimiseren betekent namen, adressen en rekeningnummers vervangen door codes, zodat de analyse bruikbaar blijft zonder dat iemand herleidbaar is.
De sleutel tot je organisatie
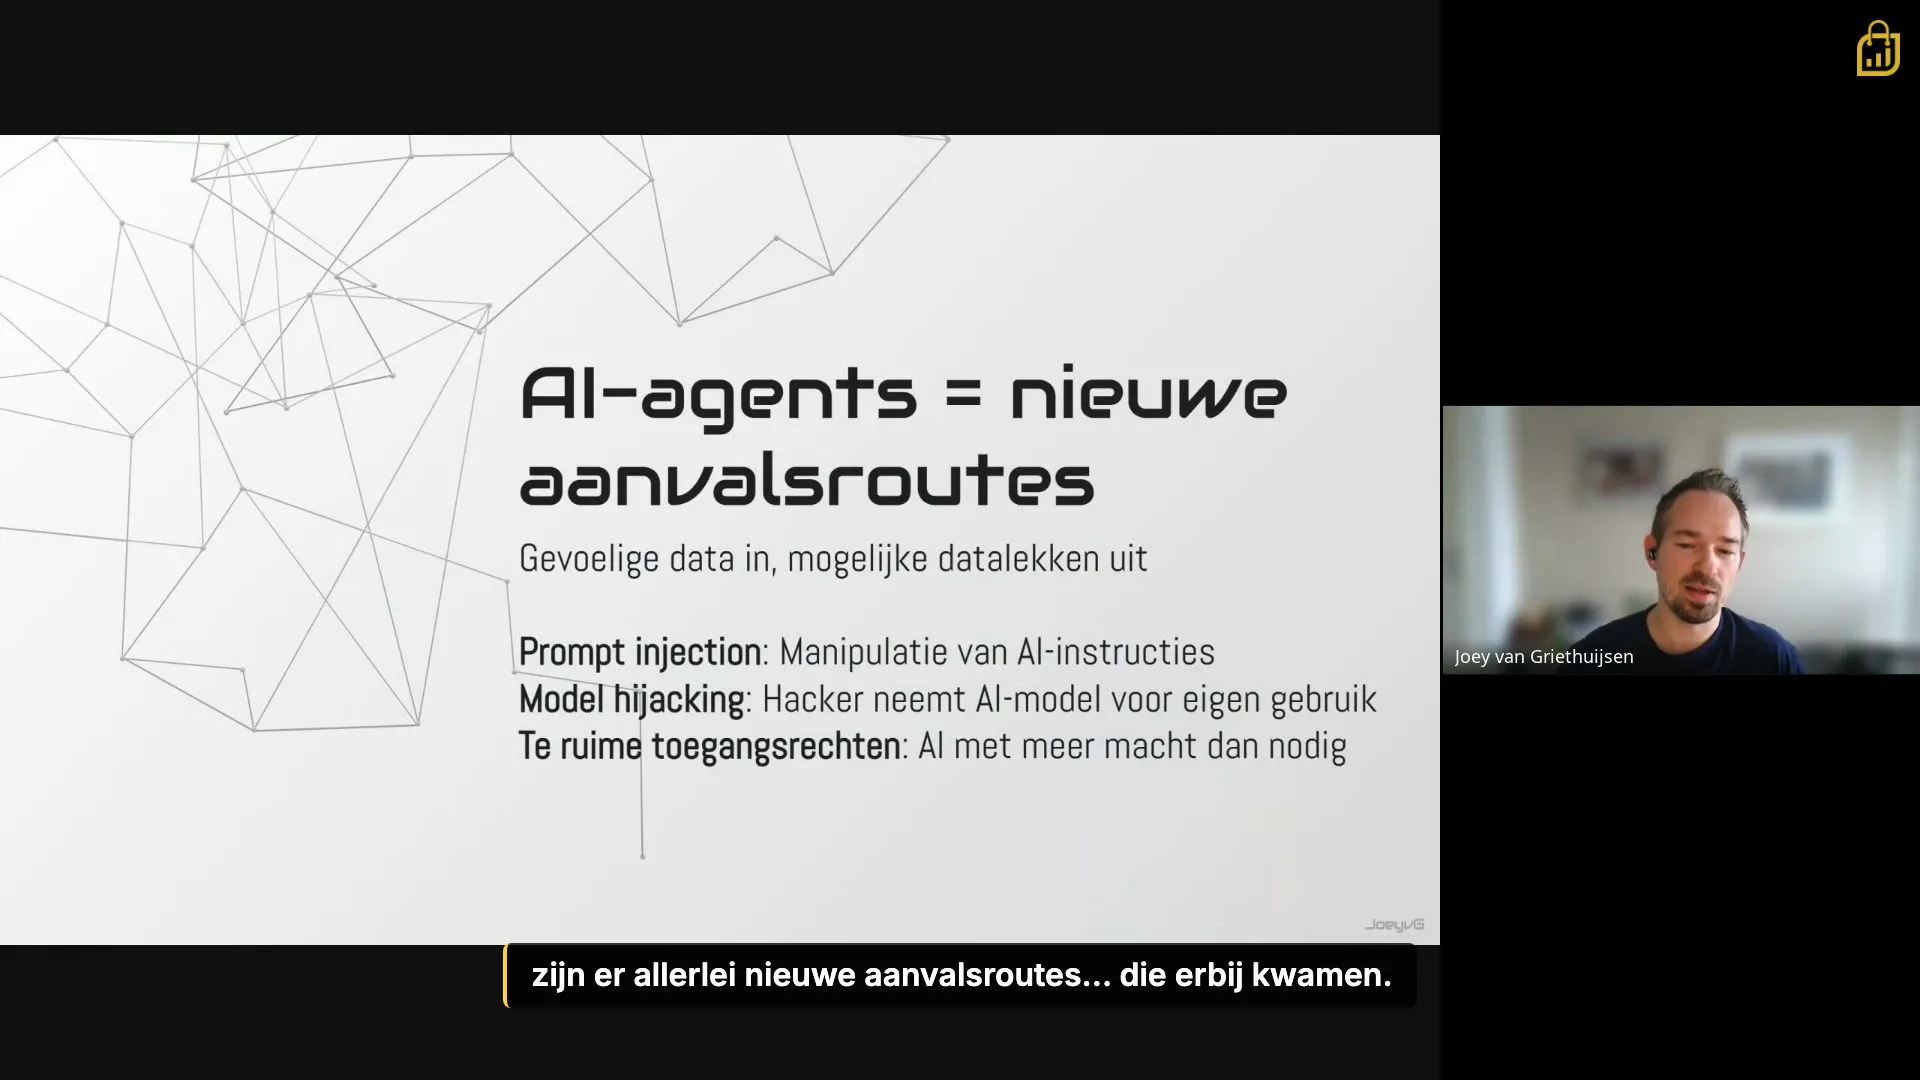
Een API-key is een wachtwoord waarmee software met je systemen praat. Jop vraagt je overzicht te houden over wie toegang heeft tot je data en aan wie je ooit een API-key gaf. Plak je die in een tool als n8n of OpenClaw, beide zelf te hosten, dan kan het misgaan. Onderzoekers meldden begin 2026 tienduizenden OpenClaw-installaties die op internet bereikbaar waren door verkeerde instellingen. Dat is een voorbeeld van wat Jop bedoelt, al verschillen de aantallen per bron. Beperk daarom rechten, geef een key alleen leesrechten waar dat kan en trek keys in die je niet meer gebruikt.
Wat je morgen regelt
Begin met een eenvoudige tabel. Zet links de soorten data die je hebt, zoals klantlijsten, salarisdata en contracten, en rechts per soort welke tools zijn toegestaan en onder welk abonnement. Zet erbij wie het bijhoudt. Vraag je IT-partner of leverancier welke sleutels er in omloop zijn. Voor wat Jop zegt over betaalde abonnementen geldt: lees de voorwaarden van jouw plan. De regels veranderen en verschillen per aanbieder. Zijn eigen standpunt is dat het risico bij betaalde tools kleiner is dan bij gratis varianten, en dat het grootste gevaar zit in gedrag van medewerkers.
Probeer dit deze week
- Maak een tabel met 4 kolommen: soort data, toegestane tool, abonnementstype en eigenaar.
- Controleer in elk AI-account van je team of 'gebruik mijn gesprekken om het model te verbeteren' aan of uit staat.
- Maak een lijst van alle API-keys die in omloop zijn en trek de keys in die je niet meer gebruikt.
Begrippen
- API-key
- Een geheime code waarmee software toegang krijgt tot een systeem, zoals een wachtwoord voor programma's.
- Anonimiseren
- Gegevens zo aanpassen dat ze niet meer naar een persoon te herleiden zijn.
- BSN
- Burgerservicenummer: het persoonlijke nummer dat de Nederlandse overheid aan elke inwoner geeft.
- Self-hosted
- Software die je zelf op je eigen server draait in plaats van als dienst van een leverancier.
Verdiep je in de gids
Transcriptie
Uitgeschreven uit de audio van dit fragment. Stopwoorden en herhalingen zijn weggelaten. Waar [onverstaanbaar] staat, is de opname niet te verstaan.
En twee, de andere vraag die we heel veel krijgen is van ja, maar kan ik dan die informatie zomaar delen? Kan ik zomaar met debiteuranalyse aan een AI-model vasthangen? En daarin maken we heel duidelijk onderscheid tussen van goh, gebruiken we nou die gratis versie of hebben we een betaald abonnement? Eigenlijk in een betaald abonnement zijn dat soort databronnen goed afgeschermd. Ook daar is het echt een paradepaardje van die tools dat dat vertrouwelijke informatie is en dat dat goed afgeschermd is. En ik zie het persoonlijk niet als iets gevaarlijker om mijn data aan de chatbot van Google te geven, dan dat ik het aan Gmail opsla. Dat is ongeveer dezelfde veiligheidsrisico's. Dus dat is iets wat ik minder spannend vind, terwijl het stukje delen met gratis initiatieven, [onverstaanbaar]. Daarom gebruik enterprise software, anonimiseer je data voordat je het gebruikt, nooit klantgegevens, naam, adres, woonplaats, BSN, IBANs, personeelszaken, contracten M&A informatie eventueel en een hele belangrijke die niet iedereen op het oog heeft inloggegevens en vooral API-keys hou in het overzicht wie heeft de toegang tot jouw data en wie heb je ooit een API-key tot jouw data gegeven, want de API-key is gewoon een sleutel tot jouw hele organisatie en dat is niet iets waar je lichtzinnig mee om moet gaan dat je nog iets ziet waar je heel duidelijk in de gaten moet houden van wie hebben die sleutels nou eigenlijk in je organisaties want als die zomaar in een tool als n8n of OpenClaw worden gegooid dan kan het zomaar zijn dat je hele Magento omgeving bijvoorbeeld publiekelijk toegankelijk is en dat is misschien het laatste dat je wilt
Spreker: Jop van Hooft, eCommerce AI Club
Bronnen
Meer over Security & Beleid
 Duur 1:20
Wat NOOIT te delen met AI
Jop van Hooft, eCommerce AI Club
API-keys worden net zo makkelijk gedeeld als lunchplannen, en dat is gevaarlijk
 Duur 1:37
Te ruime toegangsrechten bij AI-agents
Joey van Griethuijsen, HumanAgent
n8n's eigen website gaf een AI-agent onnodig toegang tot Entra en Jira
 Duur 1:42
Data classificatie: hash, postcode en deep links
Jop van Hooft, eCommerce AI Club
Hash je e-mails, bewaar 4 cijfers postcode, deep-link naar Magento