Toppy jaagt namaakwebshops offline met een AI-skill
Jop van Hooft, eCommerce AI Club
Uit de sessie: Maandelijkse Update sep 2026
Jop van Hooft laat zien hoe webshop Toppy nagebouwde kopieën van de eigen site offline krijgt met een AI-skill. Wouter van Toppy bouwde die copycatjager voor Claude Code en zette hem gratis op GitHub. Je ziet de vier stappen en het moment waarop een mens beslist of de melding verstuurd wordt.
Voor wie: Je merk of webshop wordt nagebootst en je wilt een concrete werkwijze om nepsites offline te krijgen.
Hetzelfde moment
- Hoofdstuk van 5:13 min: Toppy's copycat-jager: namaakshops aanpakken met een skill
Waarom dit ertoe doet
Een namaakwebshop neemt je merk, teksten en productfoto's over en lokt jouw klanten naar een nepcheckout. Toppy, een webshop voor zwembad, spa, tuin en vijver, liep daar tegenaan. In de voorbeeldcase in de openbare repository zat er een kaartskimmer in de checkout: een los formulier voor kaartnummer en CVC zonder echte betaalprovider. De registrar schorste dat domein binnen enkele dagen, en de monitoring vond daarna meer domeinen van dezelfde dader. Met deze skill zet je volgens de slide in ongeveer twee minuten een dossier en de meldingen klaar, en volgens Jop heb je daar geen bureau voor nodig.
Belangrijkste inzichten
- Toppy bouwde een gratis skill voor Claude Code die namaakwebshops opspoort en meldt, openbaar op GitHub onder MIT-licentie.
- De skill werkt in 4 stappen: verkennen (DNS, WHOIS, Cloudflare), bewijs vastleggen, meldingen klaarzetten en blijven volgen.
- Meldingen gaan naar registrar, host, betaalprovider, Cloudflare, Google Safe Browsing en Microsoft SmartScreen, maar alleen nadat een mens ze controleert en verstuurt.
- In de demo op de slide zette de skill na één zin 3 concepten en 3 formulieren klaar voor een domein van 6 dagen oud.
- In de voorbeeldcase schorste de registrar het domein binnen enkele dagen; de makers noemen dat één observatie, geen garantie.
Het probleem: een kloon van je shop
Jop beschrijft websites die één op één van Toppy werden nagebouwd, met dezelfde logo's, linkjes en producten. Op zijn slide staat het zo: nepwebshops nemen je merk, teksten en beelden over, soms met een kaartskimmer in de checkout. Wouter van Toppy was dat zat en bouwde er een skill voor. Een skill is een vaste set instructies en scripts die een AI-assistent zoals Claude Code volgt. Toppy maakte hem openbaar op github.com/toppynl/ecom-copycat-takedown, onder de MIT-licentie, zodat andere webshops hem gratis kunnen gebruiken en verbeteren.
Vier stappen: verkennen, bewijs, melden, volgen
De eerste stap is verkennen: de skill zoekt via DNS, WHOIS en een Cloudflare-check uit wie er achter het namaakdomein zit. In de repository zitten daar scripts voor, plus een zoeker in Certificate Transparency-logs die nieuwe hostnamen met je merknaam vindt. De tweede stap is bewijs: een snapshot op Archive.org, screenshots en een controle of er een echte betaalprovider achter de checkout zit. Jop noemt ook watermerken op gekopieerde foto's. De derde stap is melden: de skill zet concepten klaar voor de registrar, de hostingpartij en de betaalprovider, en vult formulieren in voor Cloudflare, Google Safe Browsing en Microsoft SmartScreen. De vierde stap is volgen: per domein een dossier bijhouden en blijven monitoren of de site offline gaat of terugkomt in een nieuwe variant.
De mens drukt op verzenden
Jop benadrukt dat de skill niet helemaal zelfstandig draait. De agent doet het werk tot en met het klaarzetten van de melding; daarna controleert een mens alles en verstuurt die de melding zelf. De README zegt het ook: verzenden, indienen en publiceren beslis en doe je zelf. Jop noemt dit human in the loop. In de praktijk typ je na installatie 'deze site wil ik offline' met de URL erbij. Op zijn slide staat een nagespeelde run, zonder live verbinding: een domein van 6 dagen oud bij een registrar in de VS achter Cloudflare, 14 productfoto's één op één gekopieerd, geen echte betaalprovider, en daarna 3 concepten en 3 formulieren klaargezet. Volgens de slide is dat ongeveer twee minuten werk.
Wat het opleverde en hoe je begint
In de geanonimiseerde voorbeeldcase was de registrar het kanaal dat werkte. Cloudflare haalde zelf niets offline, maar stuurde de klacht door naar de host en de eigenaar. De makers schrijven er nadrukkelijk bij dat dit één observatie is en geen garantie. De skill installeer je in Claude Code met twee commando's, of je kopieert de map handmatig naar je skills-map. Je bedrijfsgegevens blijven in een lokaal bestand op je eigen computer. Na de clip zegt Jop dat dit soort tools geen bureau of externe software nodig hebben en op één computer van één persoon kunnen draaien, en dat Toppy er de eerste successen mee heeft geboekt.
Probeer dit deze week
- Zoek deze week op je merknaam plus 'online', 'shop' en 'outlet' om te zien of er al kopieën van je webshop bestaan.
- Installeer de skill van github.com/toppynl/ecom-copycat-takedown en vul eenmalig je merkgegevens in, zodat je klaar bent als het nodig is.
- Spreek af wie in je team een melding controleert en verstuurt, en waar je de dossiers per domein bewaart.
Begrippen
- Skill
- Een vaste set instructies en scripts die een AI-assistent zoals Claude Code stap voor stap volgt.
- Registrar
- Het bedrijf waar een domeinnaam is geregistreerd en dat een domein kan schorsen.
- Kaartskimmer
- Een nepbetaalformulier dat kaartgegevens van klanten steelt in plaats van een echte betaling te doen.
- Human in the loop
- Een werkwijze waarbij een mens de uitkomst van de AI controleert voordat er iets gebeurt.
Verdiep je in de gids
Transcriptie
Uitgeschreven uit de audio van dit fragment. Stopwoorden en herhalingen zijn weggelaten. Waar [onverstaanbaar] staat, is de opname niet te verstaan.
En wat ze hebben gebouwd is een copycatjager. En daar neem ik je heel even kort mee doorheen. Wat was het nou qua liepen ze bij Toppy tegenaan? Je zal het vaker gehoord hebben, maar website die een op een gekloond werden van Toppy. Met dezelfde logootjes, dezelfde linkjes, dezelfde producten, met andere woorden, gewoon oplichters die je website nabouwen. De vrienden van Toppy, Wouter met name, die was dat een beetje zat. En die heeft daar een skill voor ontwikkeld. En die skill heeft hij publiek toegankelijk gemaakt. Dus dadelijk laat ik ook het linkje zien waar je hem eventueel zelf kan downloaden. En neem je even kort om mee te zien hoe het ding werkt. Het bestaat uit vier stappen. De eerste stap is eigenlijk een verkenningsproces om te kijken van, hey, kan ik deze namaakdomeinen herkennen? Vervolgens zit er een selectie in of een sectie in die bewijsverzameld met screenshots bepalen of er bepaalde kopieproducten gemaakt zijn misschien dat er wat watermerken te identificeren zijn dat soort zaken nou ja, en dan bij de verschillende autoriteiten daar de melding van maken van hé, er is een kopie van onze site in omloop en als je dan zo'n melding hebt gedaan, dan wil je er ook op opvolgen en blijven monitoren om te zien dat zo'n website het down gehaald wordt, dus offline gehaald wordt. Misschien even een belangrijke stapel nog. Het is niet geheel geautomatiseerd, als in deze agent draait niet helemaal op zichzelf, en je hoeft dan ook weer naar te kijken. Hij maakt eigenlijk tot het klaarzetten van de melding, maakt hij het agent voor je, en dan is er een menselijke stap die de controle uitvoert, en dat werkelijk ook de melding doet. Dus daar zit nog echt een mens achter de computer. Nou ja, daar hebben we het vaak over gehad. Human in the loop, hoe menselijke input eigenlijk heel belangrijk blijft in dit soort processen. Zeker dat je dan heel goed een gevoel krijgt van wat kan mijn machine nu wel en wat kan die nu niet. Hoe gaat dat dan in de praktijk eruit? Je kan dus letterlijk tegen, nadat je deze skill geïnstalleerd hebt, zeggen van deze site wil ik offline. Met de URL van de site erbij. En je ziet eigenlijk dat dan die AI die stappen door gaat lopen. Hij zegt van, ik heb deze domeinen gevonden, zoveel productfoto's, waarvan die een op een gekopieerd zijn, ik heb een snapshot vastgelegd hiervan, er zit een vast, check-out zit eraan vast, bijvoorbeeld, en vervolgens kan hij dus drie concepten klaarzetten waarin drie formulieren ingeweld zijn. En dan krijg jij nog een melding vanuit je AI van, Van, hé, dit ding staat voor je klaar en wil je het verzenden.
Spreker: Jop van Hooft, eCommerce AI Club
Bronnen
Meer over Security & Beleid
 Duur 1:20
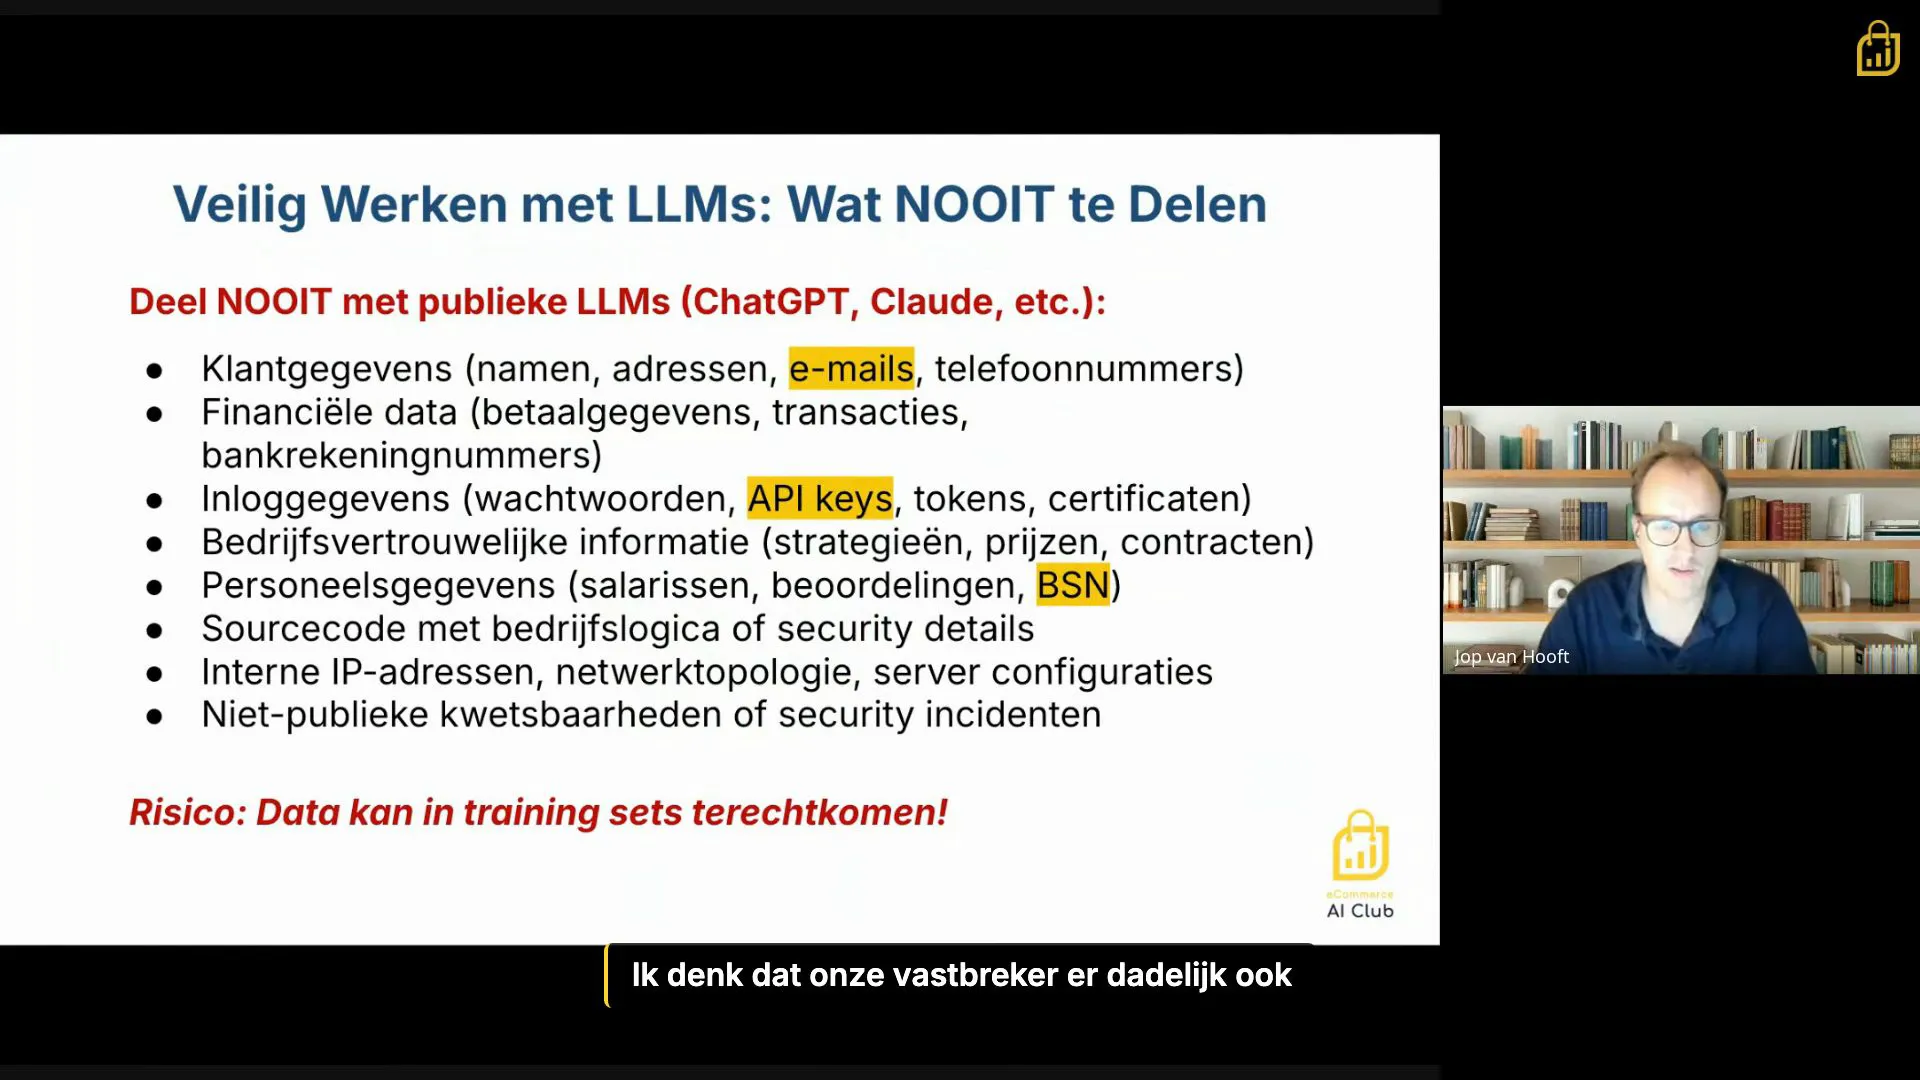
Wat NOOIT te delen met AI
Jop van Hooft, eCommerce AI Club
API-keys worden net zo makkelijk gedeeld als lunchplannen, en dat is gevaarlijk
 Duur 1:37
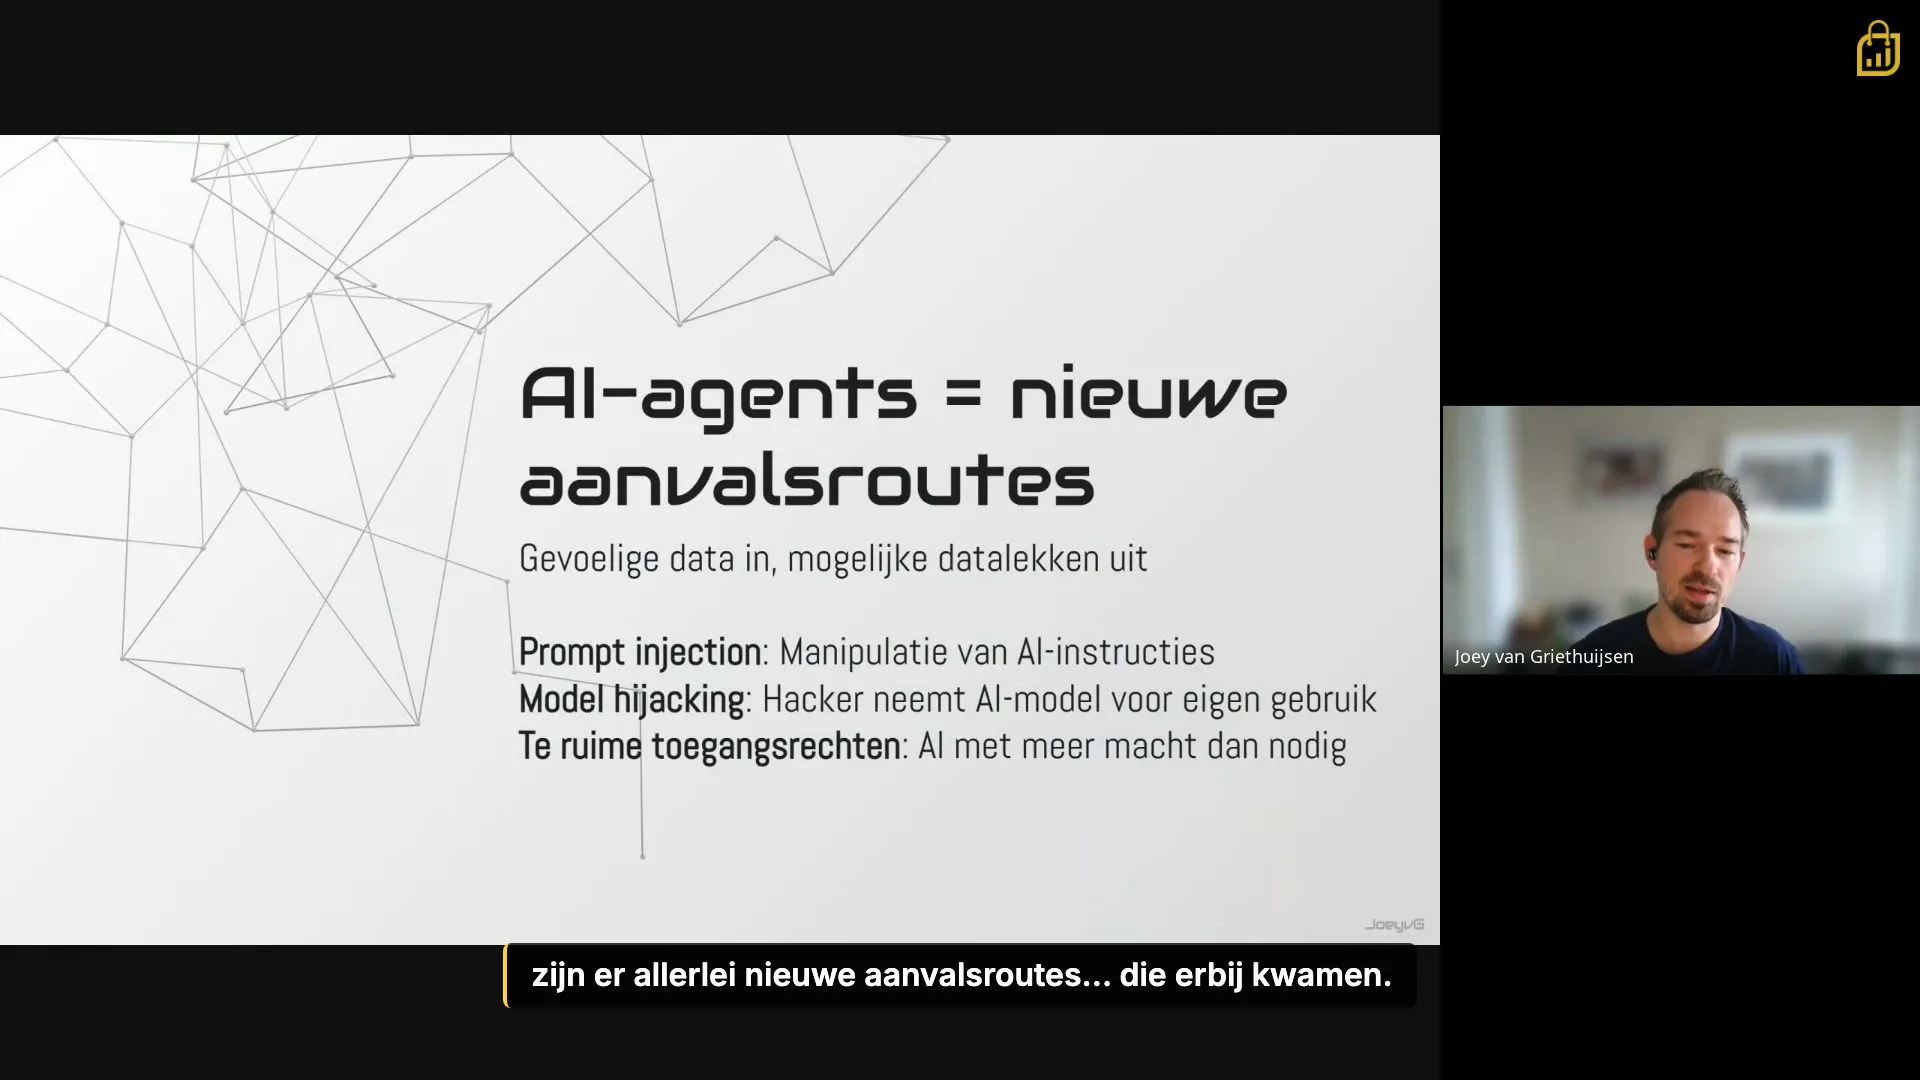
Te ruime toegangsrechten bij AI-agents
Joey van Griethuijsen, HumanAgent
n8n's eigen website gaf een AI-agent onnodig toegang tot Entra en Jira
 Duur 1:42
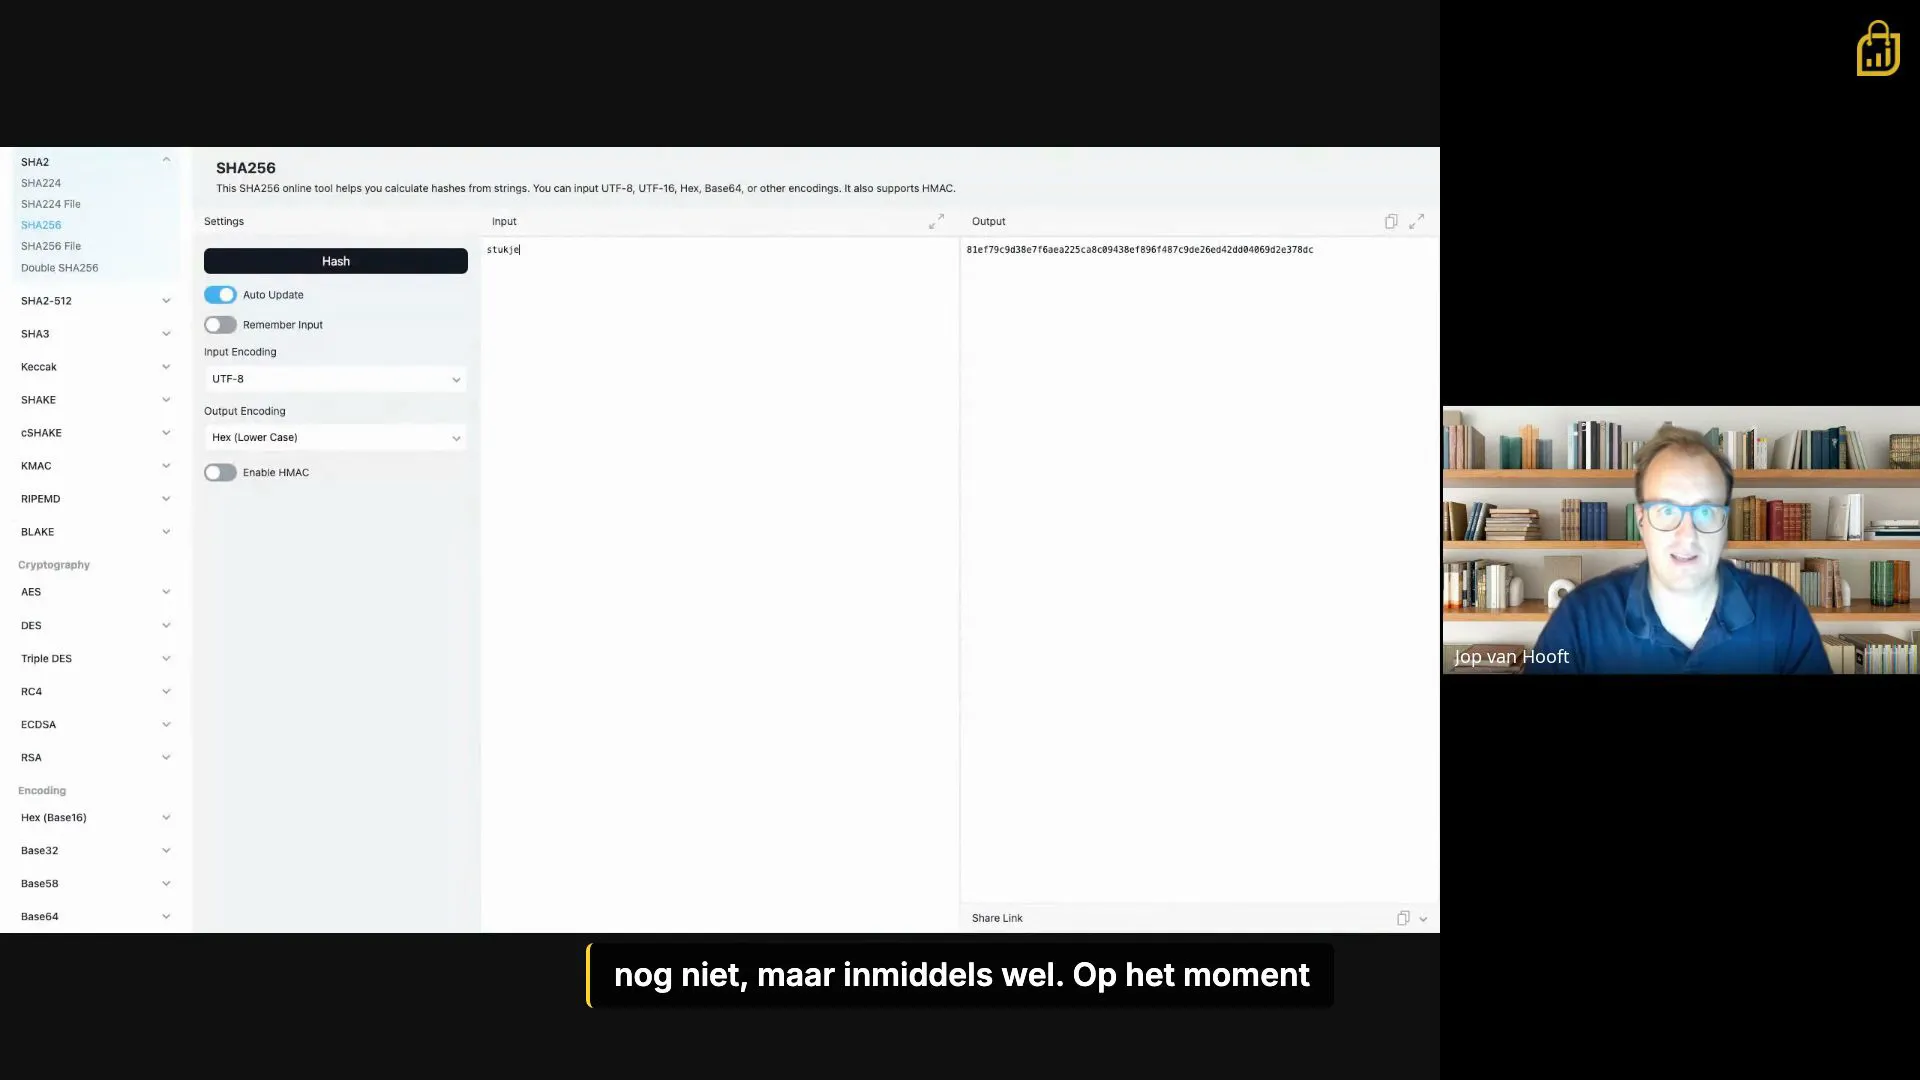
Data classificatie: hash, postcode en deep links
Jop van Hooft, eCommerce AI Club
Hash je e-mails, bewaar 4 cijfers postcode, deep-link naar Magento