Shadow AI: gratis tools en zelf gehoste agents als risico
Jop van Hooft, eCommerce AI Club
Uit de sessie: Deep Dive Friday: Finance
Halverwege de Deep Dive over finance van april 2026 neemt Jop van Hooft een korte pauze voor security. Hij noemt twee risico's: medewerkers die op eigen houtje gratis AI-tools gebruiken, en bedrijven die zelf software als n8n en OpenClaw op een server zetten. Voor iedereen die bedrijfsdata beheert of AI-gebruik in het team toestaat.
Voor wie: Je verantwoordelijk bent voor klant- of financiële data en wilt weten waar het misgaat als collega's zelf met AI aan de slag gaan.
Waarom dit ertoe doet
Hoe vaak dit voorkomt, liet Microsoft in oktober 2025 onderzoeken: Censuswide ondervroeg 2.003 Britse werknemers. Van hen had 71 procent op het werk AI-tools voor consumenten gebruikt die niet door de werkgever waren goedgekeurd, en 51 procent deed dat elke week. 22 procent gebruikte die tools voor taken rond finance. Slechts 32 procent maakte zich zorgen over de privacy van bedrijfs- of klantgegevens die ze erin stopten. 28 procent zei dat hun werkgever geen goedgekeurd alternatief aanbood. Voor een webshop betekent dit dat er waarschijnlijk al debiteurenlijsten, klantmails of inkoopprijzen in gratis tools terechtkomen. Jop zegt erbij dat zo'n gratis tool niet meteen een groot lek is. Je hebt alleen geen garantie over wat er met de data gebeurt.
Belangrijkste inzichten
- In een Microsoft-onderzoek onder 2.003 Britse werknemers gebruikte 71 procent niet-goedgekeurde AI-tools op het werk, 22 procent voor finance-taken.
- Bij persoonlijke ChatGPT-accounts staat trainen op je gesprekken standaard aan; bij Business en Enterprise staat het standaard uit.
- Zelf gehoste software zoals n8n en OpenClaw is kwetsbaar als je hem niet bijwerkt en afschermt: Censys zag 103.476 mogelijk kwetsbare n8n-installaties.
- Een AI-agent met een koppeling naar je mail of webshop kan bij een inbraak alles lekken waar hij toegang toe heeft, inclusief API-keys.
- Jop staat de tools toe, zolang je zicht houdt op wie welke tool met welke data gebruikt.
Wat shadow AI is
Shadow AI is AI-gebruik buiten het zicht van de organisatie. Jop beschrijft medewerkers die ontdekken hoeveel sneller hun werk gaat, en dan zelf een online tooltje of de gratis versie van ChatGPT gaan gebruiken. Het risico zit in wat je niet weet: waar de data heen gaat, wat de aanbieder ermee doet en of die gebruikt wordt om het model te trainen. Bij OpenAI staat in de helppagina's dat gesprekken in persoonlijke accounts (Free, Plus en Pro) standaard mogen worden gebruikt om modellen te verbeteren, tenzij je de instelling 'Improve the model for everyone' uitzet. Voor Business- en Enterprise-werkruimtes geldt het omgekeerde: daar wordt niet getraind op je data, tenzij een beheerder dat aanzet. Direct na de clip maakt Jop hetzelfde onderscheid tussen gratis en betaald.
Zelf gehoste software: n8n en OpenClaw
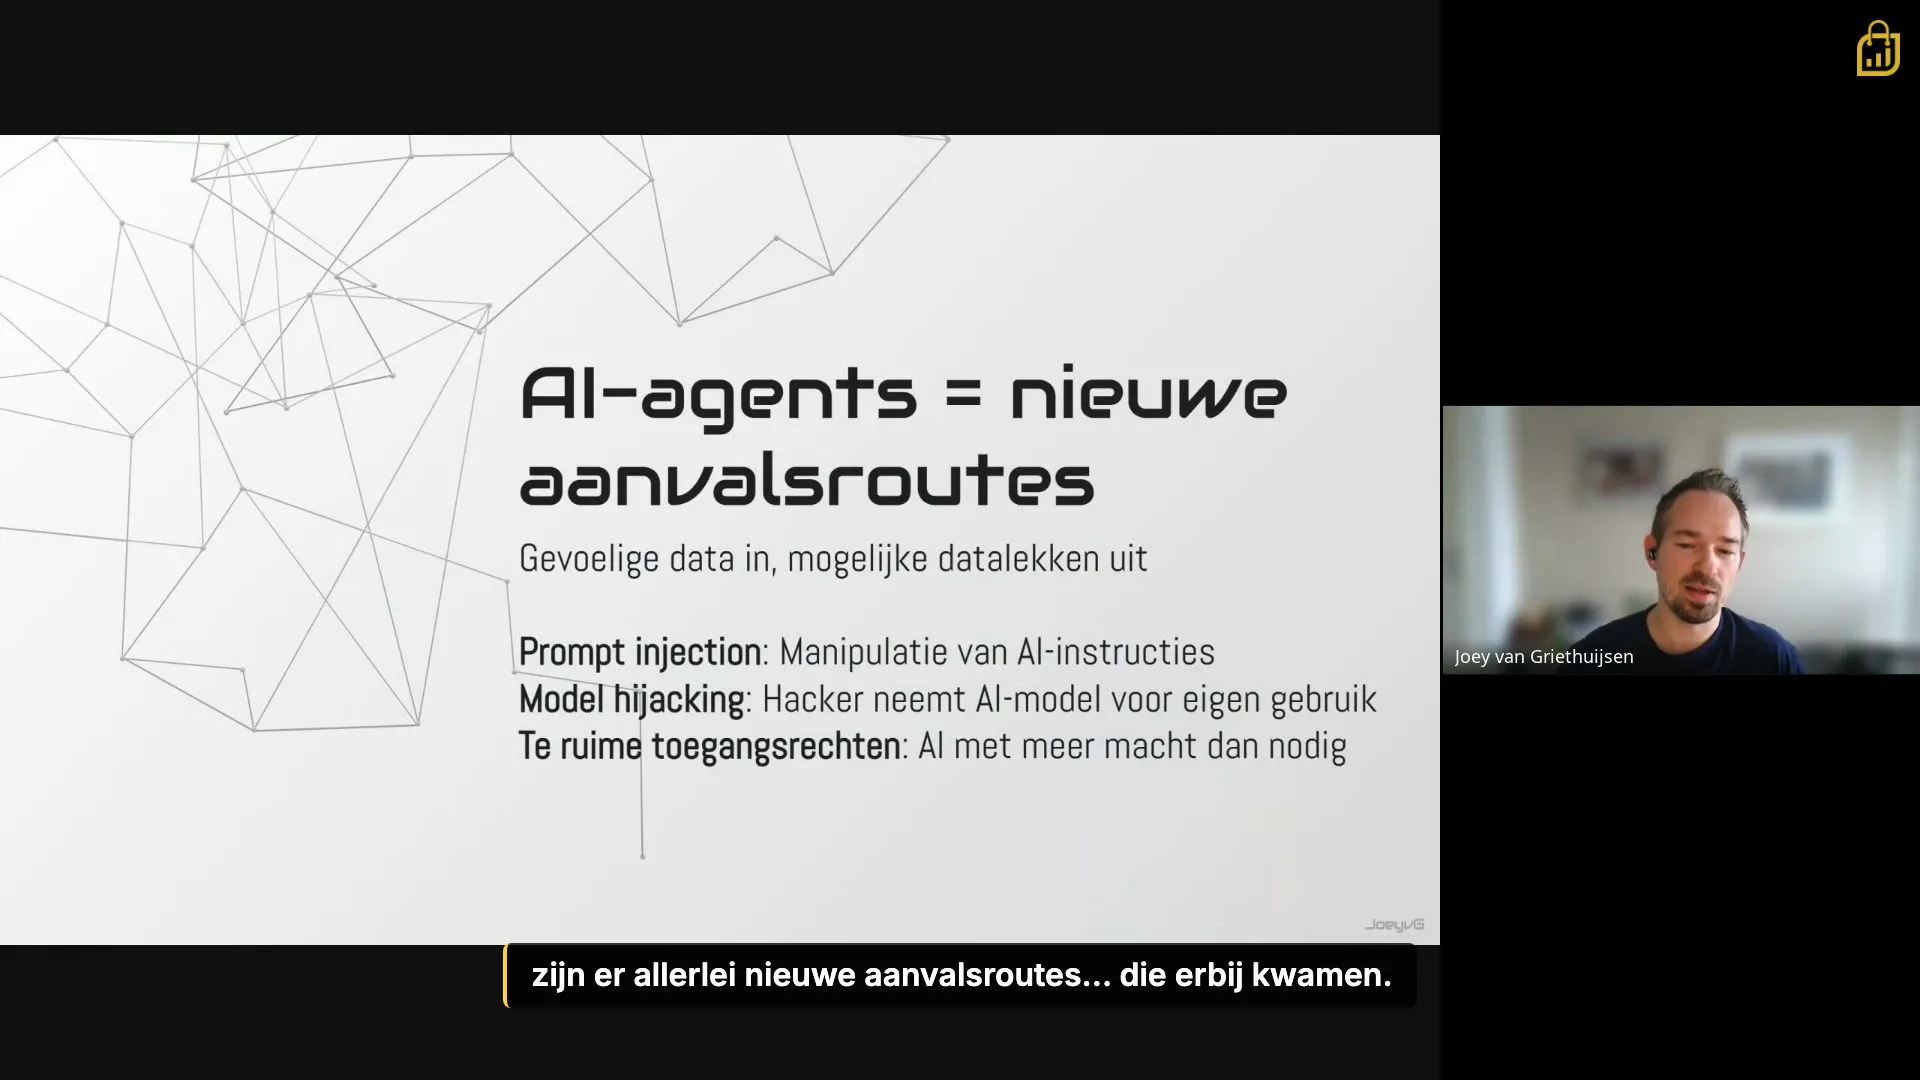
Het tweede risico is software die je zelf op een server zet. n8n is een tool om workflows tussen apps te bouwen. OpenClaw is een open-source AI-agent die namens jou handelt in mail, bestanden en andere accounts. Beide kun je zelf hosten. Jop zegt dat het voor hackers best makkelijk is om op zo'n server in te breken, zeker als die gekoppeld is aan je mailprogramma. In december 2025 werd in n8n een lek gevonden (CVE-2025-68613, CVSS-score 9.9) waarmee een ingelogde aanvaller eigen code kon draaien. Het zat in versies vanaf 0.211.0 tot de fixes 1.120.4, 1.121.1 en 1.122.0. Censys zag op dat moment 103.476 mogelijk kwetsbare installaties. Voor OpenClaw telde SecurityScorecard in februari 2026 28.663 IP-adressen met een open beheerscherm, waarvan 12.812 kwetsbaar waren voor het op afstand uitvoeren van code. Een overgenomen agent lekt volgens dat onderzoek wat hij kan bereiken, zoals API-keys, OAuth-tokens en gekoppelde accounts.
Wat Jop wel en niet zegt
Jop verbiedt de tools niet. Hij corrigeert zichzelf midden in een zin: je mag ze gebruiken, maar verlies de security niet uit het oog. Hij ziet vooral dat jongere medewerkers anders met deze tools omgaan en de kwetsbaarheden niet zien. Dat is zijn waarneming uit de praktijk, zonder cijfers. Op de slide staan drie percentages met een Microsoft Defender-rapport uit 2025 als bron. Die cijfers konden we bij Microsoft niet terugvinden, daarom laten we ze hier weg en gebruiken we het Britse Microsoft-onderzoek.
Wat er na de clip komt
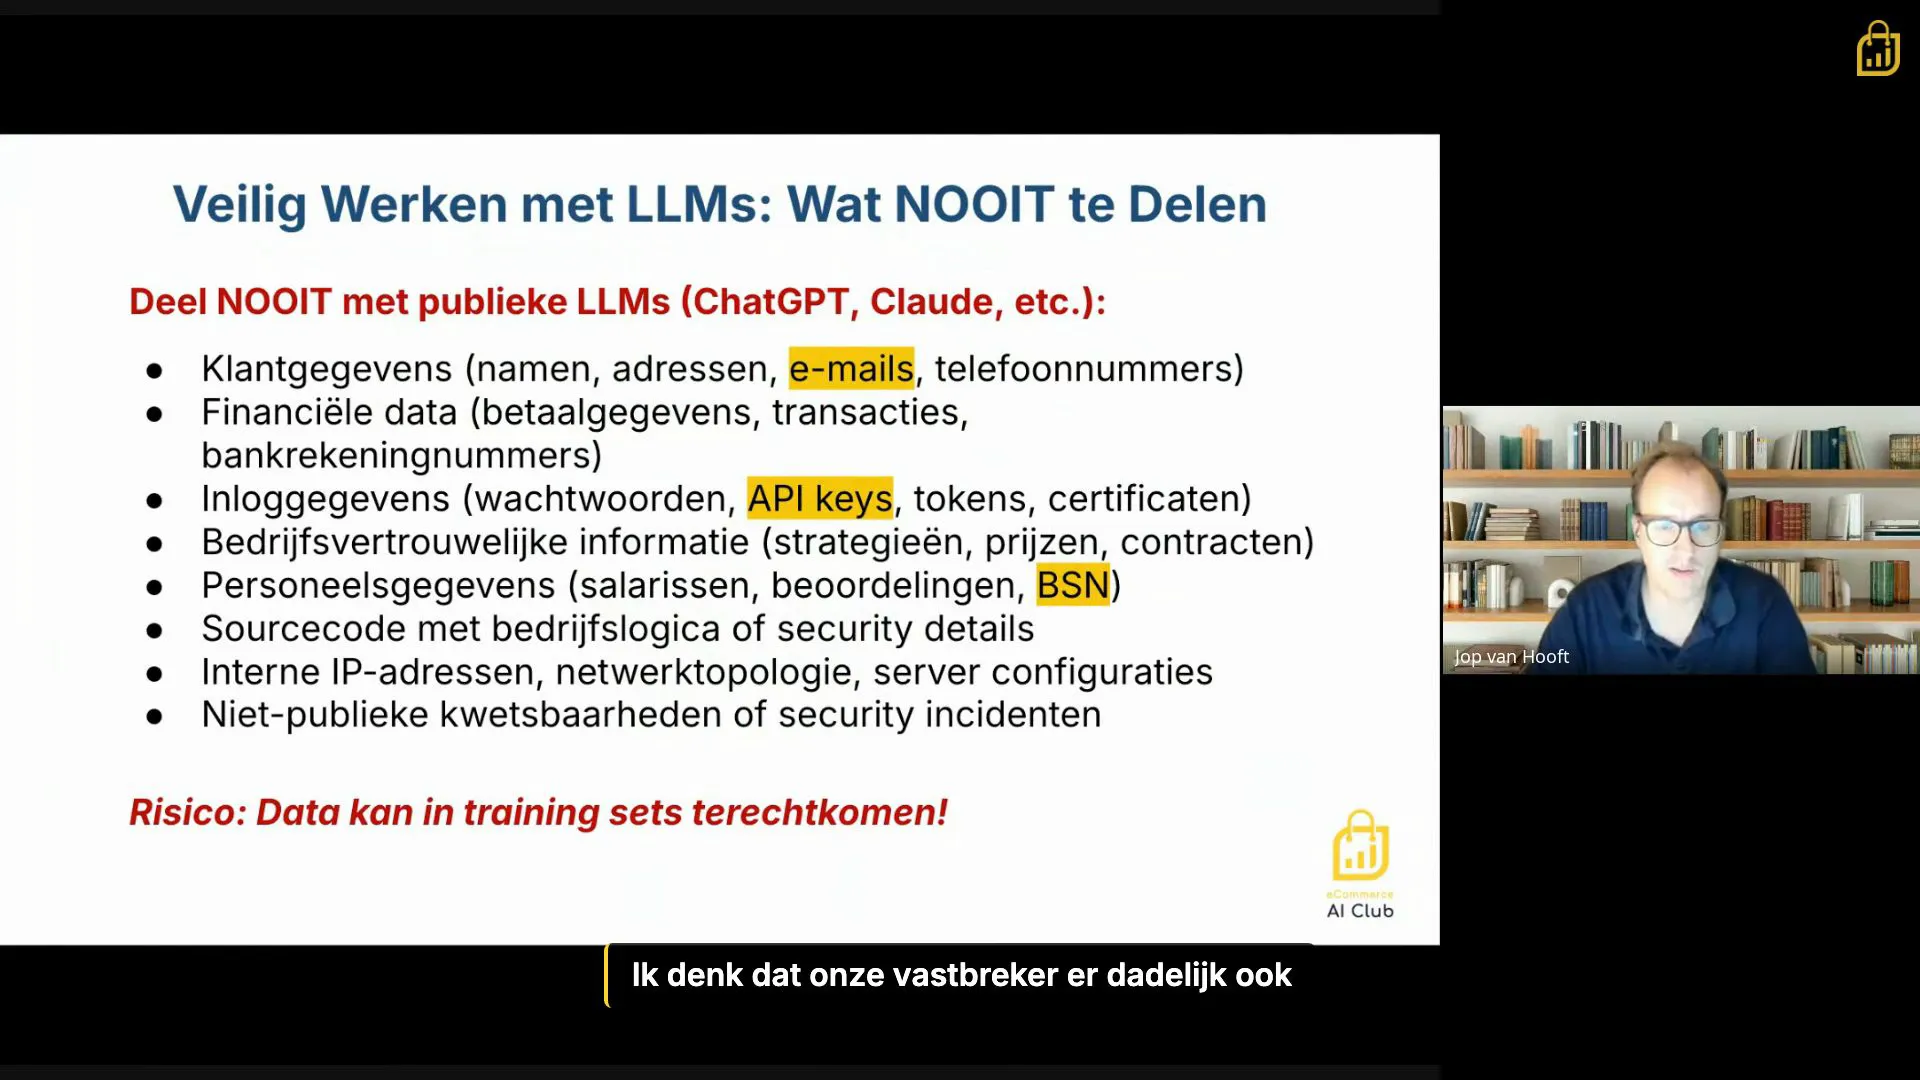
Na de clip noemt Jop wat nooit in een AI-tool hoort: klantgegevens zoals naam, adres, woonplaats, BSN en IBAN, personeelszaken, contracten, eventueel informatie over overnames, en inloggegevens. API-keys noemt hij apart, omdat een API-key een sleutel tot je hele organisatie is. Belandt zo'n sleutel in n8n of OpenClaw, dan kan volgens hem bijvoorbeeld je hele Magento-omgeving openbaar worden. Zijn advies is enterprise-software gebruiken, je data bekijken voordat je die deelt en bijhouden wie ooit een API-key heeft gekregen.
Probeer dit deze week
- Vraag deze week in een korte enquête aan je team welke AI-tools ze gebruiken en of het een gratis of betaalde versie is.
- Bied 1 goedgekeurde zakelijke AI-tool aan, zodat de 28 procent die nu geen alternatief heeft er wel een krijgt.
- Maak een lijst van alle API-keys van je webshop, boekhouding en marketingtools, en trek de keys in die in een zelf gehoste tool of onbekend account staan.
Begrippen
- Shadow AI
- AI-tools die medewerkers voor hun werk gebruiken zonder dat de organisatie ze heeft goedgekeurd of ervan weet.
- Self-hosted
- Software die je zelf op een eigen computer of server draait in plaats van bij de leverancier; jij bent dan ook verantwoordelijk voor updates en beveiliging.
- API-key
- Een geheime code waarmee software toegang krijgt tot een ander systeem, zoals je webshop of boekhouding. Wie de key heeft, heeft die toegang ook.
- CVE
- Een openbaar registratienummer voor een bekend beveiligingslek, zodat leveranciers en beheerders over hetzelfde probleem praten.
Verdiep je in de gids
Transcriptie
Uitgeschreven uit de audio van dit fragment. Stopwoorden en herhalingen zijn weggelaten. Waar [onverstaanbaar] staat, is de opname niet te verstaan.
Ik denk dat er een paar dingen zijn die belangrijk zijn om in de gaten te houden. We zien eigenlijk bij vele organisaties, ook de organisaties, ik werk een grote shadow AI-beweging in gang komen. En wat bedoel ik daarmee? Het zijn eigenlijk medewerkers die ook hebben ontdekt van: zo nuttig is het om AI in te zetten. Die kan mijn werk zoveel sneller doen. En ik heb hier online nog een tooltje gevonden die precies kan doen wat ik wil. Of ik heb een gratis versie van ChatGPT gevonden. Of al dat soort tooltjes eigenlijk. Dus medewerkers die op eigen houtje aan de slag gaan met AI. Dat vinden wij best spannend. Want je weet dus niet precies waar de bedrijfsdata naartoe gaat, wat je er nou precies mee doet, of dat het veilig is, en vooral of die data gebruikt wordt om de dataset mee te trainen. En dat is eigenlijk hoe dit soort tools veel werken. Ze hebben allemaal een gratis variant, waar je ook vragen gaat stellen, maar die vragen worden wel gesteld, gebruikt om het model beter te maken. Dus als je daar al je debiteuren in één keer in gooit, dan is dat informatie die dus een soort van publiek gebruikt kan worden door dit soort modellen. Nou is het niet zo dat dat één keer gedaan wordt en dat je meteen een grote lek te pakken hebt. Over het algemeen gaan ze ook zeer vertrouwelijk om met dit soort informatie. Maar die garantie heb je gewoon niet. En dat is daar belangrijk in. Tweede groot risico wat we daar de komende tijd zien eigenlijk: clienten, partijen die aan de slag gaan zelf met n8n, OpenClaw. En dat zijn eigenlijk self-hosted software. Het andere woorden, je zet ergens een computer op het internet. Daar zet je software op, en vervolgens laat je die software praten met de data die je hebt. En daar zitten gewoon heel veel beveiligingsrisico's in. Eigenlijk is het best makkelijk voor hackers om daarop in te breken en daar die informatie uit te halen. En als je dan bijvoorbeeld een koppeling hebt liggen met jouw mailprogramma, zou het zomaar eens kunnen zijn dat een hacker toegang krijgt tot al je mail. Vandaar dat we het zeerste afraden om, of nou ja, tenminste, ga je deze tools gebruiken, ze zijn niet, het is de eerste afgeraden, maar hou wel heel erg in de gaten dat je de security oogpunt niet uit het oog verliest. En vooral wat we nogal zien, is dat wat jongere medewerkers heel andersast aan de slag gaan met deze tools zonder die kwetsbaarheden te zien.
Spreker: Jop van Hooft, eCommerce AI Club
Bronnen
Meer over Security & Beleid
 Duur 1:20
Wat NOOIT te delen met AI
Jop van Hooft, eCommerce AI Club
API-keys worden net zo makkelijk gedeeld als lunchplannen, en dat is gevaarlijk
 Duur 1:37
Te ruime toegangsrechten bij AI-agents
Joey van Griethuijsen, HumanAgent
n8n's eigen website gaf een AI-agent onnodig toegang tot Entra en Jira
 Duur 1:42
Data classificatie: hash, postcode en deep links
Jop van Hooft, eCommerce AI Club
Hash je e-mails, bewaar 4 cijfers postcode, deep-link naar Magento