Claude Mythos: te krachtig om vrij te geven
Jop van Hooft, eCommerce AI Club
Uit de sessie: Maandelijkse Update apr 2026
Jop van Hooft bespreekt in de update van april 2026 Claude Mythos Preview, het nieuwe model van Anthropic dat niet voor iedereen beschikbaar is. Hij legt uit waarom: het model vond duizenden beveiligingslekken in software die bijna iedereen gebruikt. Je hoort wat Project Glasswing is en wat het voor je beveiliging betekent.
Voor wie: Je wilt weten waarom een groot AI-model niet voor iedereen beschikbaar is en wat dat met de beveiliging van je webshop te maken heeft.
Waarom dit ertoe doet
Een webshop draait op software van anderen: platform, plugins, servers, betaaltools. Als een AI-model in korte tijd duizenden fouten in zulke software vindt, verandert het tempo van patches en aanvallen. Anthropic kondigde Claude Mythos Preview op 7 april 2026 aan en zei het model niet algemeen beschikbaar te maken. Het gaf toegang aan een kleine groep partners, voor verdedigend gebruik, met tot 100 miljoen dollar aan gebruikstegoed. Jop trekt de conclusie dat je nu moet weten waar je data staat, hoe je systemen zijn gekoppeld en welke achterdeurtjes openstaan, en dat je updates strakker moet bijhouden. Dat is zijn advies. De feiten over het model staan op de site van Anthropic.
Belangrijkste inzichten
- Anthropic kondigde Claude Mythos Preview aan op 7 april 2026 en maakt het niet algemeen beschikbaar.
- Project Glasswing geeft 12 genoemde partners toegang, met tot 100 miljoen dollar aan tegoed en 4 miljoen dollar aan donaties.
- Het model vond een 27 jaar oude fout in OpenBSD en een 16 jaar oude fout in FFmpeg.
- Op een Firefox-test maakte het 181 werkende exploits, tegenover 2 bij Opus 4.6.
- Jops advies: breng je data en gekoppelde systemen in kaart en houd patches strak bij.
Wat Anthropic aankondigde
Op 7 april 2026 presenteerde Anthropic Project Glasswing. Een beperkte groep partners kreeg toegang tot Claude Mythos Preview om software te beveiligen. Anthropic noemt Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, de Linux Foundation, Microsoft, NVIDIA en Palo Alto Networks. Het bedrijf zegt dat het Claude Mythos Preview niet algemeen beschikbaar wil maken. Het stelt tot 100 miljoen dollar aan gebruikstegoed beschikbaar en doneert 4 miljoen dollar aan open-sourcebeveiliging. Dat komt overeen met wat op Jops slide staat.
Wat het model vond
Jop noemt een 27 jaar oude fout in OpenBSD en een 16 jaar oude fout in FFmpeg, de tool waarmee veel software video afspeelt. Beide staan op de pagina van Anthropic. Over Firefox zegt hij dat het model 181 exploits vond, waar zijn voorganger Opus 4.6 er maar 2 vond. Dat sluit aan op het onderzoeksverslag van Anthropic, dat 181 werkende exploits noemt tegenover 2 bij Opus 4.6. Het ging daarbij om een test met bekende lekken in de JavaScript-engine van Firefox 147. Een zero-day is een fout die de maker nog niet kende toen hij werd gevonden.
Waarom niet vrijgeven
Jops redenering is dat een model dat lekken kan vinden, ze ook kan misbruiken. Daarom kiest Anthropic voor een gecontroleerde start waarin partners eerst hun eigen software dichttimmeren. Anthropic zegt dat het de ervaring wil gebruiken om veiligheidsmaatregelen te bouwen voor modellen van dit niveau. Jop zegt ook dat het 'de eerste keer' is dat een topmodel is gebouwd en niet is uitgebracht. Dat is zijn stelling en ook die van de slide. Wij hebben dat niet gecontroleerd.
Geen lege marketingclaim
Jop benadrukt dat 'duizenden kwetsbaarheden' niet zomaar een slogan is. Volgens hem publiceert Anthropic na het dichten van een lek wat het model vond, zodat je kunt zien dat het een echte fout was. Dat laatste is zijn beschrijving van de werkwijze; hij noemt geen bron. Anthropic zelf schrijft dat het model duizenden zero-days in grote besturingssystemen en browsers vond.
Wat het voor je webshop betekent
De les voor jou is praktisch. Verwacht meer patches en updates van de tools die je gebruikt, en zorg dat iemand ze bijhoudt. Maak een overzicht van waar je data staat en welke systemen met elkaar zijn verbonden. Vraag leveranciers hoe snel zij beveiligingsupdates uitrollen. Je hoeft geen AI-model te gebruiken om te profiteren van die bugvondsten, maar je moet wel de updates installeren die eruit voortkomen.
Probeer dit deze week
- Maak een lijst van de software waar je webshop op draait en wie de updates bijhoudt.
- Vraag je platform- en pluginleveranciers hoe snel zij beveiligingsupdates uitbrengen.
- Plan 1 uur om te noteren waar je klantdata staat en welke systemen toegang hebben.
Begrippen
- Zero-day
- Een beveiligingsfout die de maker van de software nog niet kende of nog niet had opgelost toen hij werd ontdekt.
- Exploit
- Code die een kwetsbaarheid daadwerkelijk misbruikt.
- Pentesten
- Je eigen systemen testen op zwakke plekken, zoals een aanvaller dat zou doen.
- Project Glasswing
- Anthropics programma waarin geselecteerde partners Claude Mythos Preview gebruiken om software te beveiligen.
Transcriptie
Uitgeschreven uit de audio van dit fragment. Stopwoorden en herhalingen zijn weggelaten. Waar [onverstaanbaar] staat, is de opname niet te verstaan.
en waarom is dit model nou anders? In preview versie is het gereleased, maar eigenlijk maar aan een hele beperkte groep mensen. Waarom? Want Anthropic, de eigenaar van Cloud heeft gezegd, dit model is te krachtig om zomaar los te laten aan iedereen, zomaar aan iedereen te geven. Dat zie je op de benchmarks terug, maar vooral de tests die ze momenteel aan het runnen zijn op het stukje data security. Wat ze aan dit model hebben gevraagd is van, kun je ons vertellen welke kwetsbaarheden er in diverse tools zitten? En zo zijn er duizenden kwetsbaarheden in software die jij en ik vandaag gebruiken gevonden. Het gaat om fouten die zelfs software van 27 jaar oud zitten. Zo lang is dat ingebruikt en dat niemand ontdekt dat er een bug in zit. Onder andere in OpenBSD zit een 27 jaar oude fout. Wat bekendere tool misschien, FFmpeg, om video's mee af te spelen. Daar zit al 16 jaar een bug in. En hij heeft 181 exploits in Firefox gevonden. Waar het vorige model, Opus 4.6, eigenlijk maar 2 wist te vinden in Firefox. En dit is op een gradatie in de grootte eigenlijk, dat we nog nooit ergens hebben gezien. Dat er zoveel bugs in één keer gevonden worden door een AI. En dat een AI dus zo krachtbaar is om dit in zichtelijk te krijgen. En daar schrokken de mensen bij Andropic ook wel van. Zodat ze hebben gezegd, dit kunnen we niet vrijgeven. Want als dit gebruikt kan worden voor je security... De fouten in de security vinden en oplossen. kun je natuurlijk ook het gebruiken om de fouten in security te vinden en daar misbruik van te maken. En vandaar dat ze hebben gezegd, we release dit hele model niet aan onze totale base, maar we hebben wel een Project Glasswing opgezet. Wat hebben ze in Project Glasswing gedaan? Hebben ze eigenlijk alle grote partijen, hebben ze samen gebracht en hebben ze gezegd van, goh, jullie kunnen een geselecteerd gezelschap in je organisatie kan verbruik maken van dit model, puur met het idee dat we de security omhoog moeten krijgen, Want als we dit nu zouden releasen, zouden er zoveel zwaktes in jullie software ontdekt worden, dat het hele grote problemen op gaat leveren. Dus de focus momenteel zit echt op die kwetsbaarheden vinden, de pen-testing en voor verveiligen. En dit is ook de eerste keer dat er een topmodel is ontwikkeld wat niet uitgebracht is. En wat ik denk nog persoonlijk is, wat nog wel heel interessant is, is dat deze duizend zero-day kwetsbaarheden, zero-day zijn fouten die vanaf het begin af aan al in de software zaten, dat is niet zomaar een lege claim. Eigenlijk heeft Cloud een lijst van al deze bugs uitgebracht, en op het moment dat die bugs gedicht zijn, dan deelt hij van, kijk, dit heb ik gevonden, maar inmiddels is het gesloten. Dus we kunnen ook echt met zekerheid zeggen dat dit echt een gevaarlijke bug was, en dat het ook echt mogelijk was om hier iets gevaarlijks mee te doen. Maar gelukkig dat het inmiddels gesloten is. Het is opgelost, het is gepatcht. En vandaar dus dat je ook... Het is niet zomaar een marketing slogan van... We hebben duizend kwetsbaarheden gevonden. Nee, ik denk dat ook echt duizenden kwetsbaarheden gevonden zijn.
Spreker: Jop van Hooft, eCommerce AI Club
Bronnen
Meer over Security & Beleid
 Duur 1:20
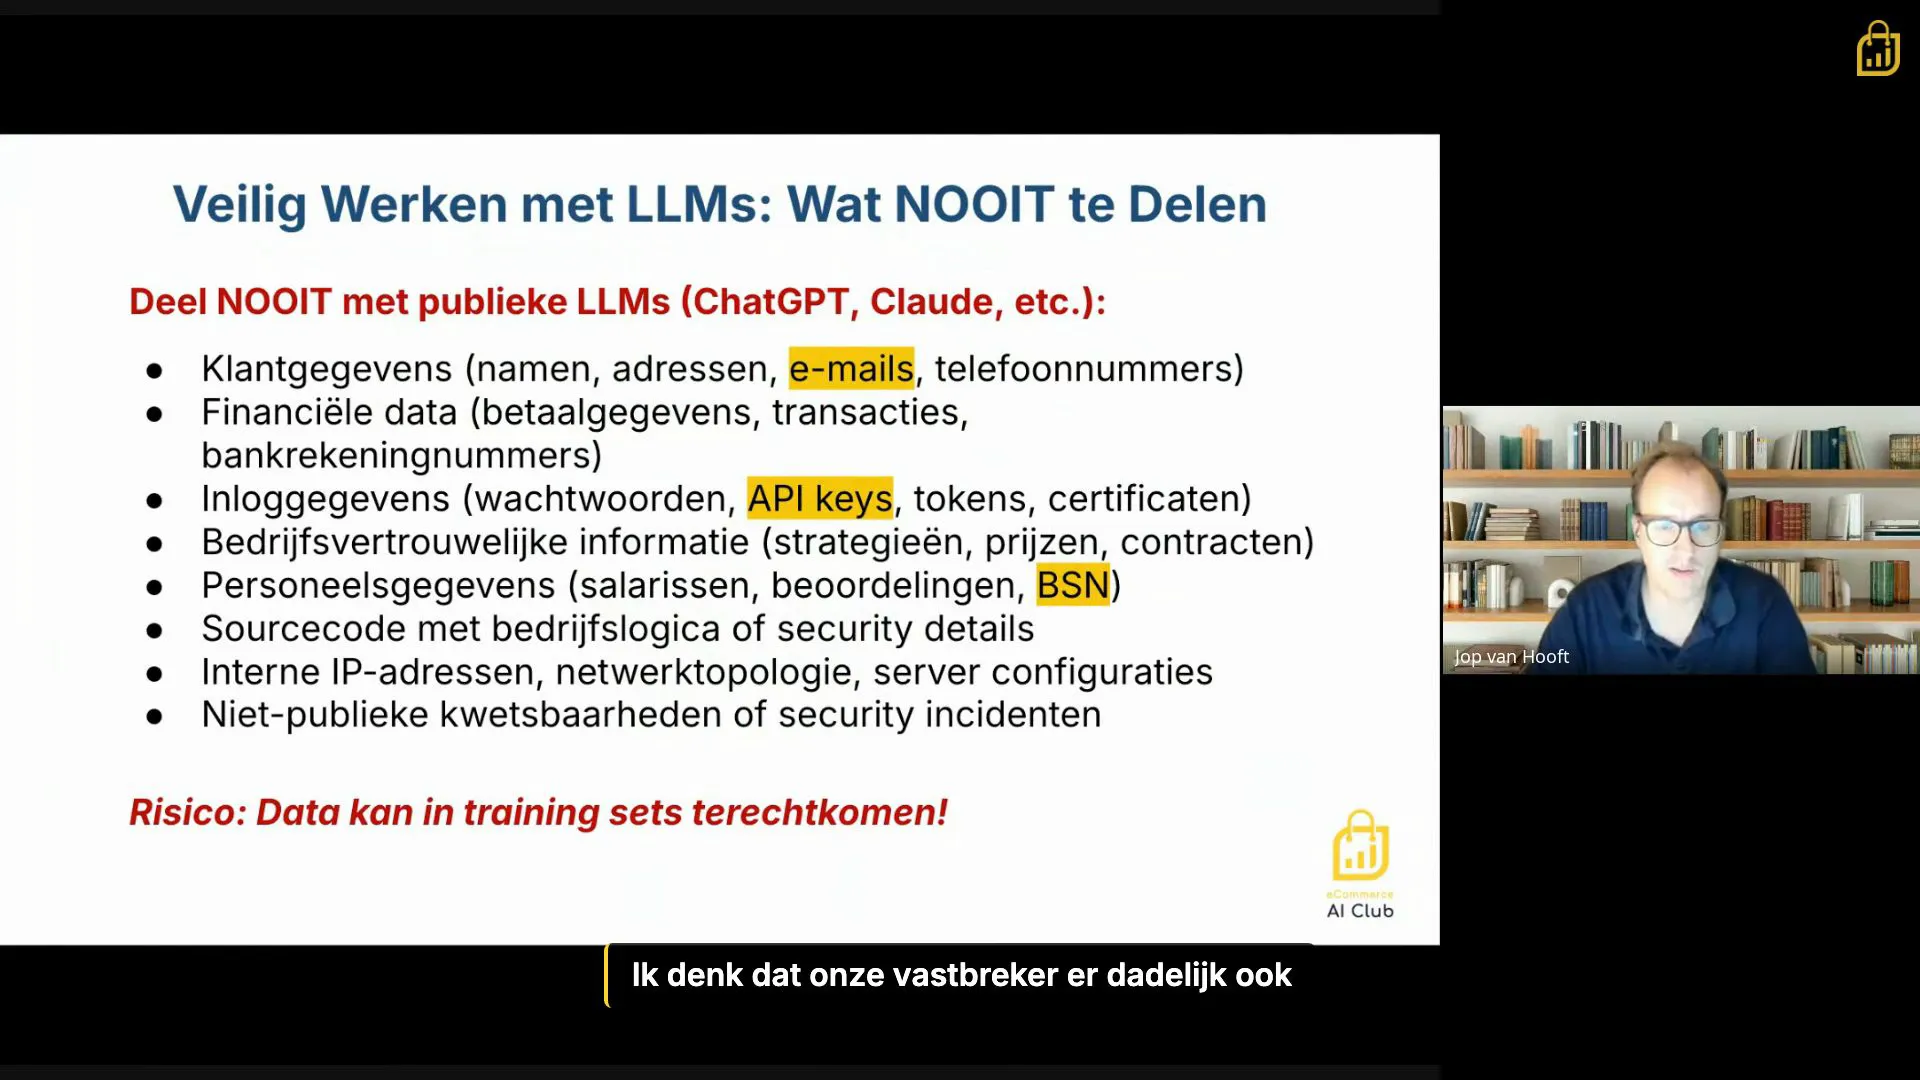
Wat NOOIT te delen met AI
Jop van Hooft, eCommerce AI Club
API-keys worden net zo makkelijk gedeeld als lunchplannen, en dat is gevaarlijk
 Duur 1:37
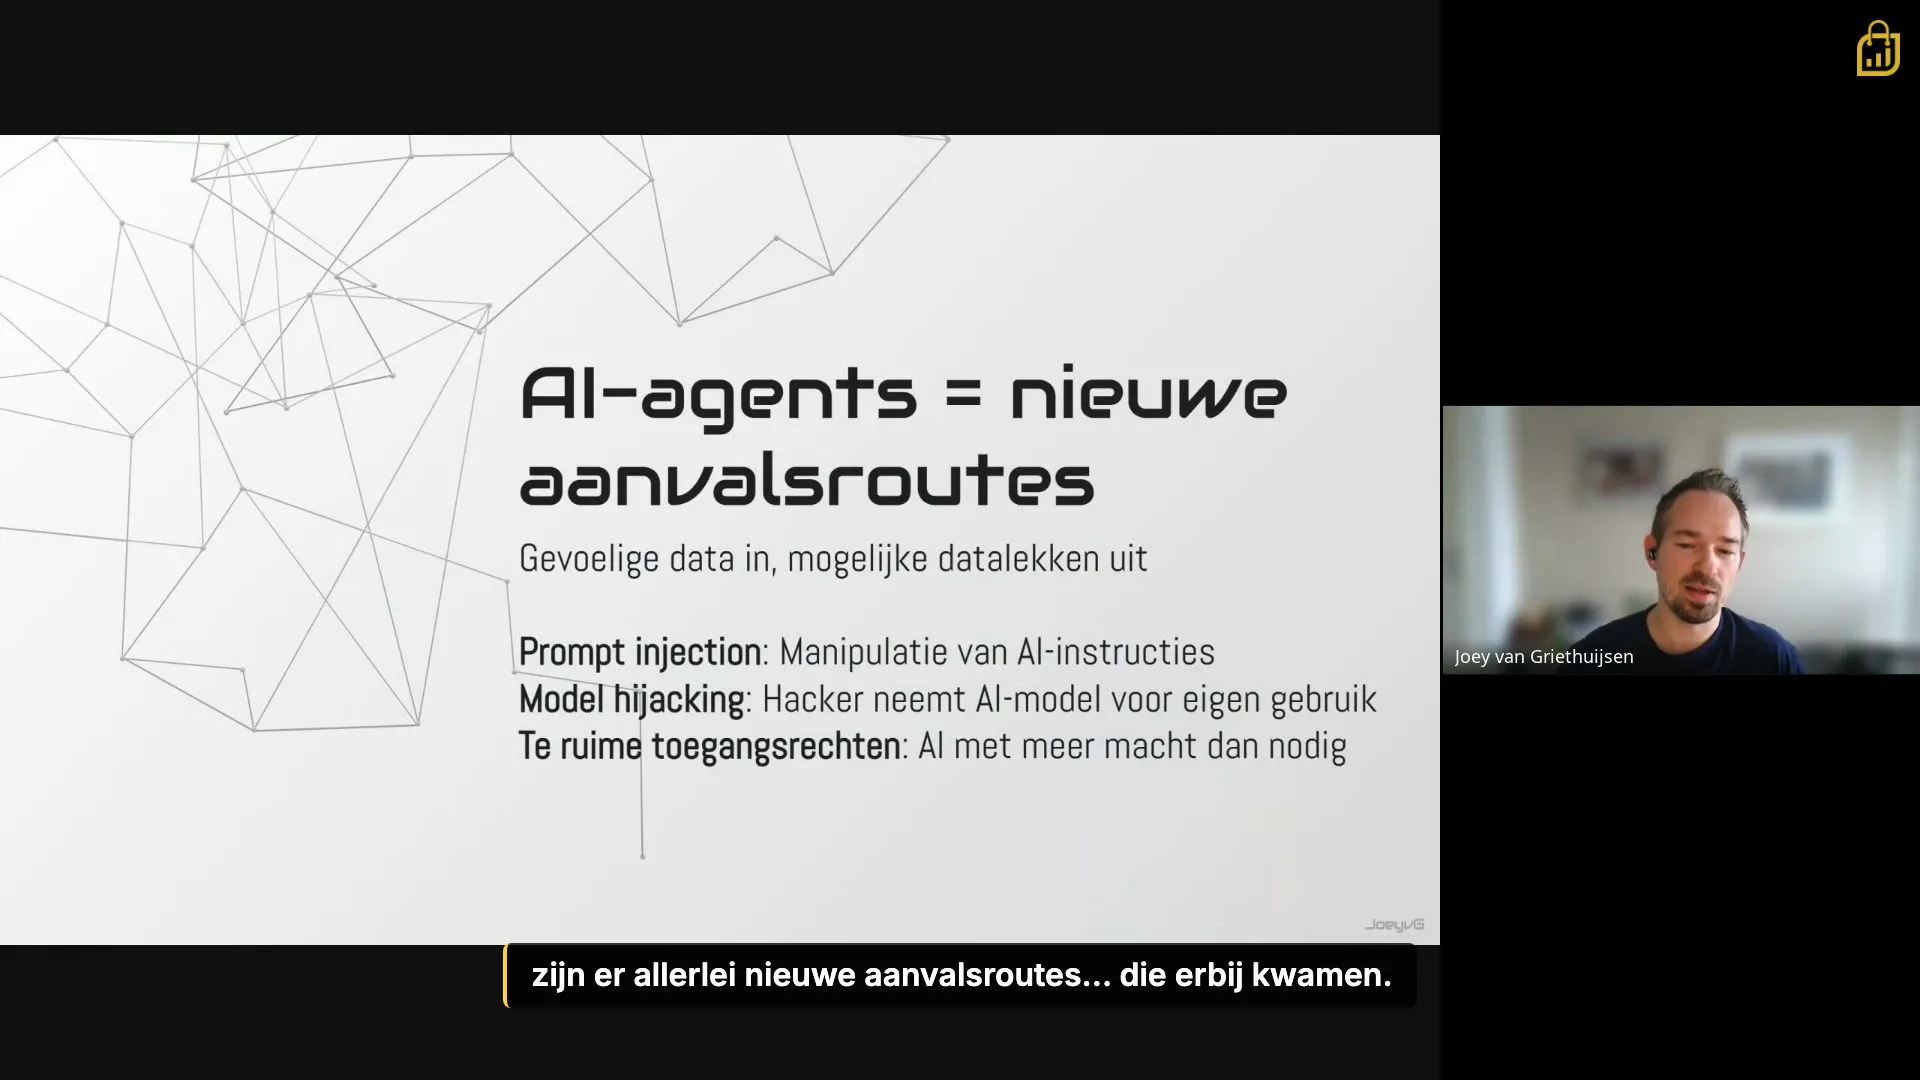
Te ruime toegangsrechten bij AI-agents
Joey van Griethuijsen, HumanAgent
n8n's eigen website gaf een AI-agent onnodig toegang tot Entra en Jira
 Duur 1:42
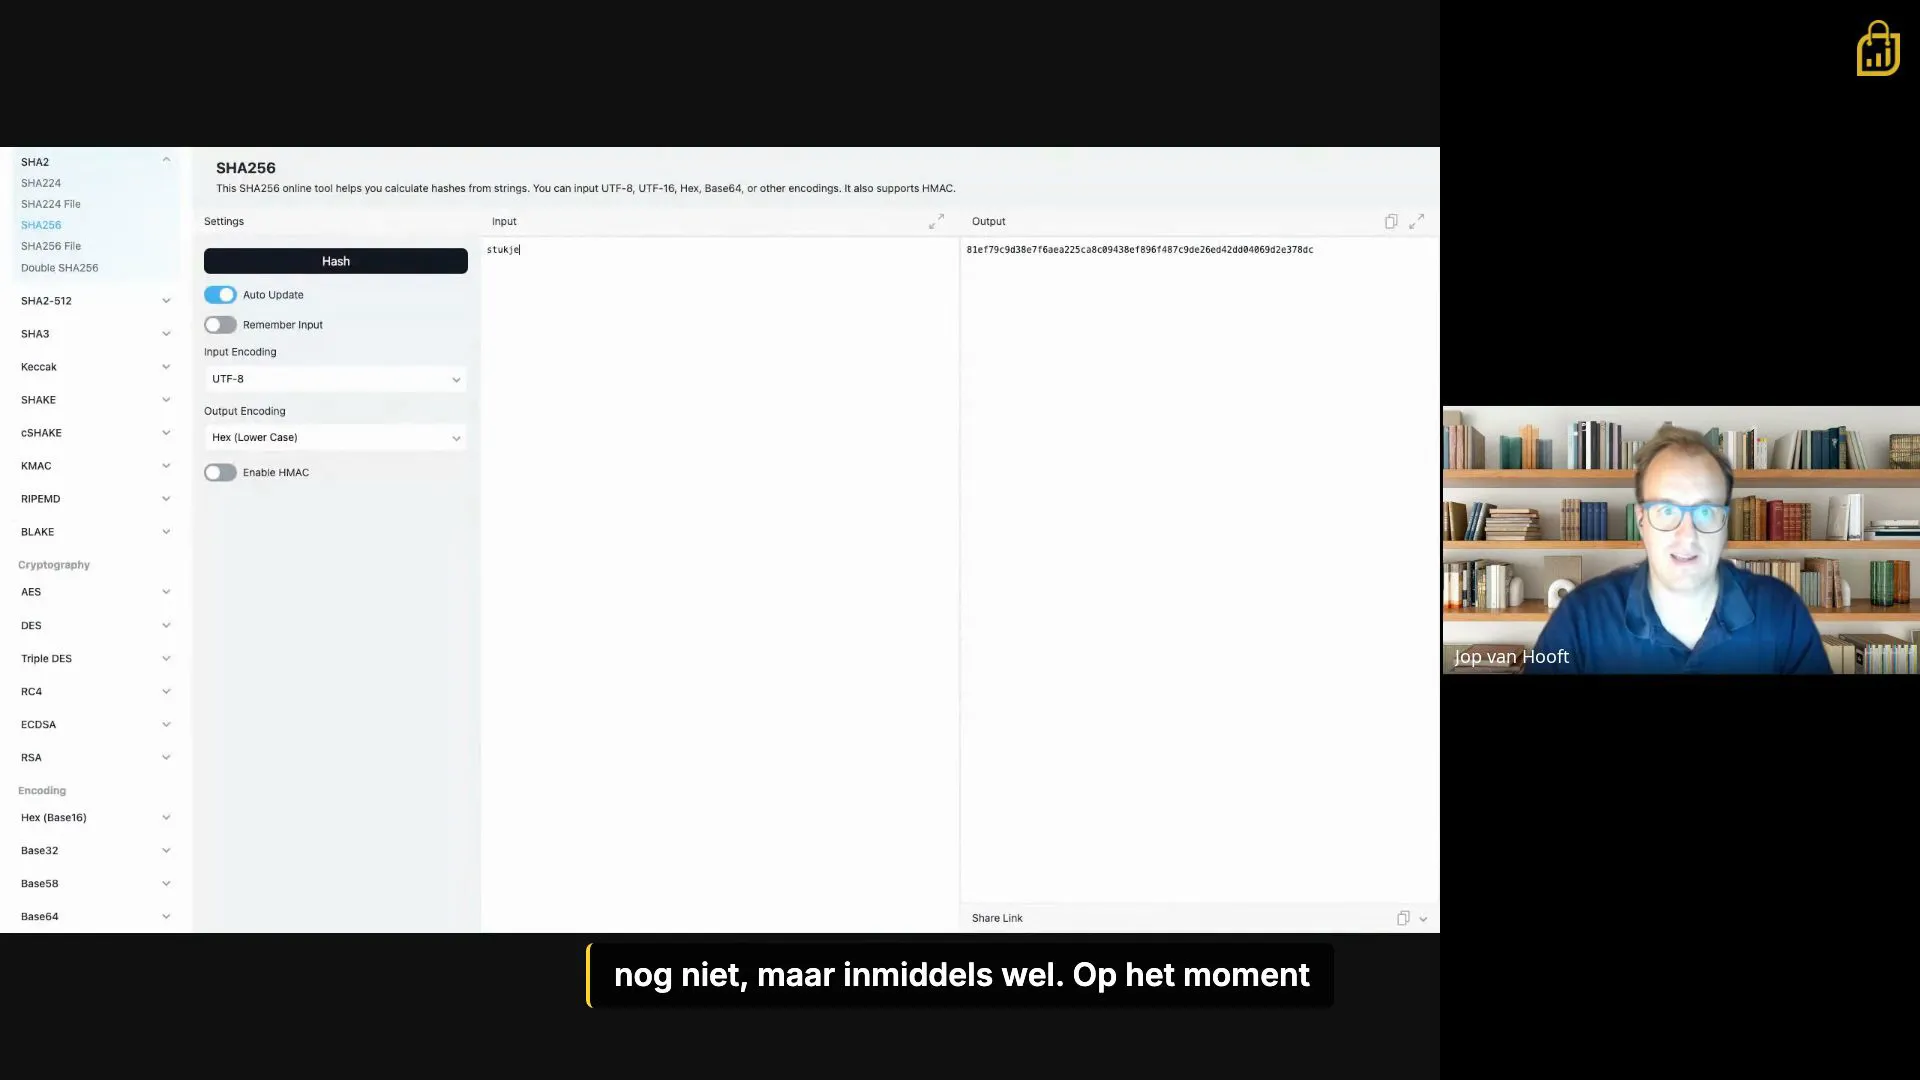
Data classificatie: hash, postcode en deep links
Jop van Hooft, eCommerce AI Club
Hash je e-mails, bewaar 4 cijfers postcode, deep-link naar Magento