Claude Code veilig gebruiken: map, rechten en MCP
Tachmy Dilmy, eCommerce AI Club
Uit de sessie: Training AI Literacy Gevorderd
Tachmy Dilmy sluit zijn deel van de training AI Literacy Gevorderd af met veiligheid. Claude Code draait op je eigen computer en kan bestanden lezen, wijzigen en verwijderen. Hij legt uit uit welke map je hem start, wat de optie dangerously skip permissions doet en waar het in de praktijk misging.
Voor wie: Je Claude Code (wilt) gebruiken op een werklaptop met klantdata of toegangssleutels en wilt weten welke instellingen je eerst regelt.
Waarom dit ertoe doet
Een AI-assistent die commando's op je computer uitvoert, kan ook de verkeerde uitvoeren. Op 9 december 2025 beschreef Simon Willison een geval waarin Claude Code bij het opruimen het commando rm -rf tests/ patches/ plan/ ~/ draaide. Die laatste ~/ is de homemap, en de Mac van de ontwikkelaar was grotendeels leeg. Bij Amazon waren er in maart 2026 4 zware storingen in één week, waarvan één van 6 uur waarin klanten geen prijzen zagen en niet konden afrekenen. Amazon zegt dat één incident met AI-tools te maken had en geen enkel incident met AI-geschreven code. In een webshopmap staan vaak API-sleutels, klantdata en wachtwoorden. Wie Claude Code laat meebouwen, moet dus vooraf bepalen waar hij bij mag.
Belangrijkste inzichten
- Claude Code leest standaard alles in de startmap, inclusief .env-bestanden met API-sleutels en klantdata in CSV-bestanden.
- Start Claude altijd vanuit een projectmap en nooit vanuit je C-schijf of homemap.
- De optie --dangerously-skip-permissions schakelt alle toestemmingsvragen uit en hoort volgens de documentatie alleen in een geïsoleerde container of VM.
- Op 9 december 2025 wiste Claude Code met rm -rf tests/ patches/ plan/ ~/ de homemap van een Mac.
- Controleer een MCP-server van internet voordat je hem koppelt, want Anthropic doet geen security-audit op MCP-servers.
Waar Claude Code bij kan
Claude Code draait lokaal en heeft toegang tot je bestandssysteem. Tachmy's slide zet op een rij wat Claude standaard leest in de map waar je hem start: .env-bestanden met API-sleutels en wachtwoorden, SSH-sleutels en cloudgegevens van AWS of Google, klantdata in CSV-bestanden uit databases, en alle broncode en configuratie. Daarnaast kan Claude commando's uitvoeren, zoals bestanden verwijderen, scripts draaien en git-commits maken. De documentatie is preciezer over de grens. In Manual mode vraagt Claude toestemming voordat hij buiten de startmap leest of schrijft. Een Bash-commando dat je goedkeurt, kan wel overal schrijven waar jouw gebruikersaccount bij kan. Wil je dat op systeemniveau afschermen, dan zet je sandboxing aan.
Start vanuit een projectmap
De vuistregel op de slide is kort: start Claude altijd vanuit de projectmap en nooit vanuit een hoofdmap. Op Windows bedoelt Tachmy de C-schijf, op een Mac je homemap. Maak een aparte map voor experimenten en start daar. De documentatie van Claude Code geeft een extra reden. Start je Claude in je homemap, dan wordt je akkoord voor die map niet bewaard en krijg je de vertrouwensvraag elke keer opnieuw. Start je vanuit een projectmap, dan wordt het per map opgeslagen. Voor extra afscherming raadt de documentatie een sandbox of een dev container aan.
Wat dangerously skip permissions doet
Met de optie --dangerously-skip-permissions vraagt Claude nergens meer toestemming voor. Volgens de documentatie schakelt die modus toestemmingsvragen en veiligheidschecks uit en is hij alleen bedoeld voor geïsoleerde containers of virtuele machines zonder internet. Hij biedt ook geen bescherming tegen prompt injection. Tachmy's slide zegt hetzelfde: alleen in een geïsoleerde container of VM, nooit op je eigen pc. Tachmy vertelt dat hij de optie zelf in zijn demo gebruikte en dan wel meekijkt op het scherm. Zijn voorbeelden: de gewiste homemap en de Amazon-storing. Hij noemt 8 uur, de berichtgeving 6 uur, en Amazon spreekt AI-geschreven code als oorzaak tegen. Voor zijn opmerking over Cloudflare vonden we geen bron die een storing aan een AI-agent koppelt.
Prompt injection via een MCP-server
Het tweede risico is prompt injection: kwaadaardige instructies die verstopt zitten in bestanden die Claude leest. Volgens de slide kan dat via een README of configuratiebestand van een gekloonde repository, en kan zo'n aanval inloggegevens stelen via DNS-verzoeken die je niet ziet. Tachmy's advies: download je een MCP-server van internet, lees hem eerst zelf of laat hem nakijken voordat je hem koppelt. De documentatie van Claude Code zegt dat Anthropic MCP-servers niet op beveiliging controleert en raadt servers aan die je zelf bouwt of van partijen die je vertrouwt. Tachmy sluit af met drie opdrachten: vandaag /init, deze week een MCP-server koppelen en deze maand een routine instellen, met steeds de vraag welke rechten je Claude geeft.
Probeer dit deze week
- Maak vandaag een aparte map voor AI-experimenten en start Claude Code alleen nog daarvandaan.
- Zoek in je projectmappen naar .env-bestanden en klantexports in CSV en verplaats wat Claude niet nodig heeft naar een andere plek.
- Laat voor elke MCP-server die je al gekoppeld hebt nagaan wie hem maakt en welke rechten hij krijgt, en verwijder wat je niet vertrouwt.
Begrippen
- --dangerously-skip-permissions
- Een startoptie van Claude Code die alle toestemmingsvragen overslaat, zodat Claude elke actie direct uitvoert.
- Prompt injection
- Een aanval waarbij verborgen instructies in een tekst, bestand of webpagina een AI iets laten doen wat de gebruiker niet wilde.
- .env-bestand
- Een bestand waarin ontwikkelaars geheime gegevens zoals API-sleutels en wachtwoorden bewaren voor een project.
- Sandbox / container
- Een afgeschermde omgeving waarin software draait zonder bij de rest van je computer te kunnen.
Verdiep je in de gids
Transcriptie
Uitgeschreven uit de audio van dit fragment. Stopwoorden en herhalingen zijn weggelaten. Waar [onverstaanbaar] staat, is de opname niet te verstaan.
Nog de laatste, maar zeker niet het onbelangrijkste, is eigenlijk de toegang tot Claude Code qua veiligheid. Het draait lokaal op je pc, heeft daarmee ook toegang tot jouw bestandssysteem natuurlijk. Het is ook daarom belangrijk om Claude Code niet volledige toegang tot dat systeem te geven, maar om hem eigenlijk in een soort van container te laten draaien. Hij heeft standaard toegang alleen maar tot de map waarin je hem opstart. En daar is het eigenlijk ook gewoon heel erg belangrijk. Vanuit welke map start je hem dus op? Doe dat dan zeker niet vanuit jouw hoofd CW punt schijf op je pc. Of vanuit jouw Mac, gewoon vanuit jouw home schijf. Maar doe dat dan echt vanuit een directory waar je dan met dit wil gaan experimenteren. Doordat hij dus volledige toegang heeft, kan hij dus ook bestanden verwijderen. En ook dingen doen die eigenlijk niet de bedoeling waren. Dus er zijn voorbeelden van, en ik liet hem net al zien, Dangerously Skip Permissions. Ik kijk nog wel naar het scherm wat hij aan het doen is als ik dat aanzet. Met Dangerously Skip Permissions geef je hem eigenlijk vrij brief om naar eigen inzicht dingen te doen. Voorbeelden van wat er misgegaan is, een developer die, talloze voorbeelden die gewoon een hele home directory gesloopt was van Mac, waardoor ze een Mac daarna het niet meer deed. Bij Amazon is de checkout letterlijk heel lang eruit. Het heeft acht uur niet gedaan op Amazon in de US. En dat kwam omdat ze ook zo'n variant aan het draaien waren. En toen die de productieomgeving omzeepie op. En dat was ook bij Cloudflare was ook zoiets gebeurd. Dus het gebeurt in de praktijk echt ook. Dus ja, let daar op als je dus heel veel toestemming geeft. Dat je daar ook nog even bij blijft zitten om te checken wat er gebeurt op de achtergrond. En de prompt injection, ik denk dat die al heel vaak voorgekomen is. Weet zeker dat als je dus iets download van het web, wat je graag wil koppelen als een soort MCP, dat je daar ook nog naar kijkt of naar laat kijken voordat je hem koppelt. Want zo'n MCP met het koppelen, het gaat natuurlijk allemaal heel makkelijk. Maar er zit ook altijd het risico dat daar prompts in zitten die niet de bedoeling zijn om echt een gevaar opleveren.
Spreker: Tachmy Dilmy, eCommerce AI Club
Bronnen
Meer over Security & Beleid
 Duur 1:20
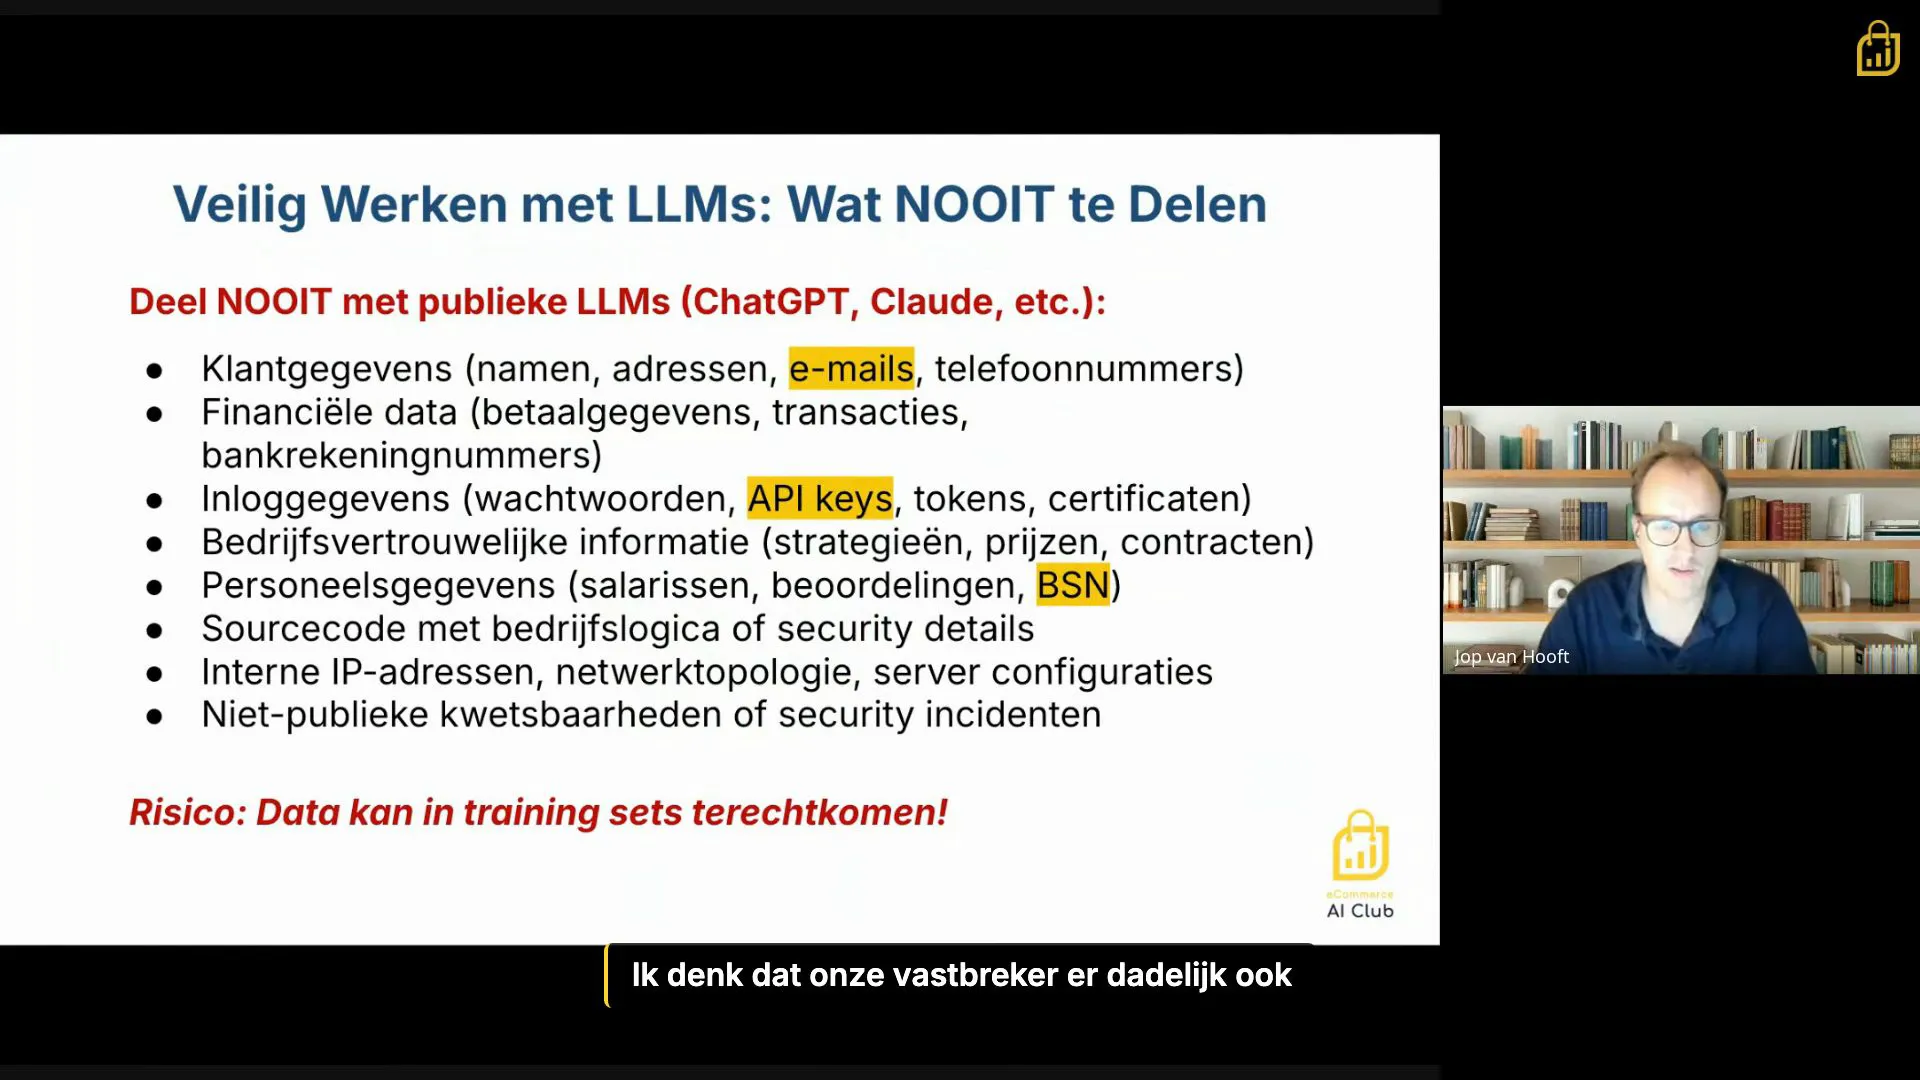
Wat NOOIT te delen met AI
Jop van Hooft, eCommerce AI Club
API-keys worden net zo makkelijk gedeeld als lunchplannen, en dat is gevaarlijk
 Duur 1:37
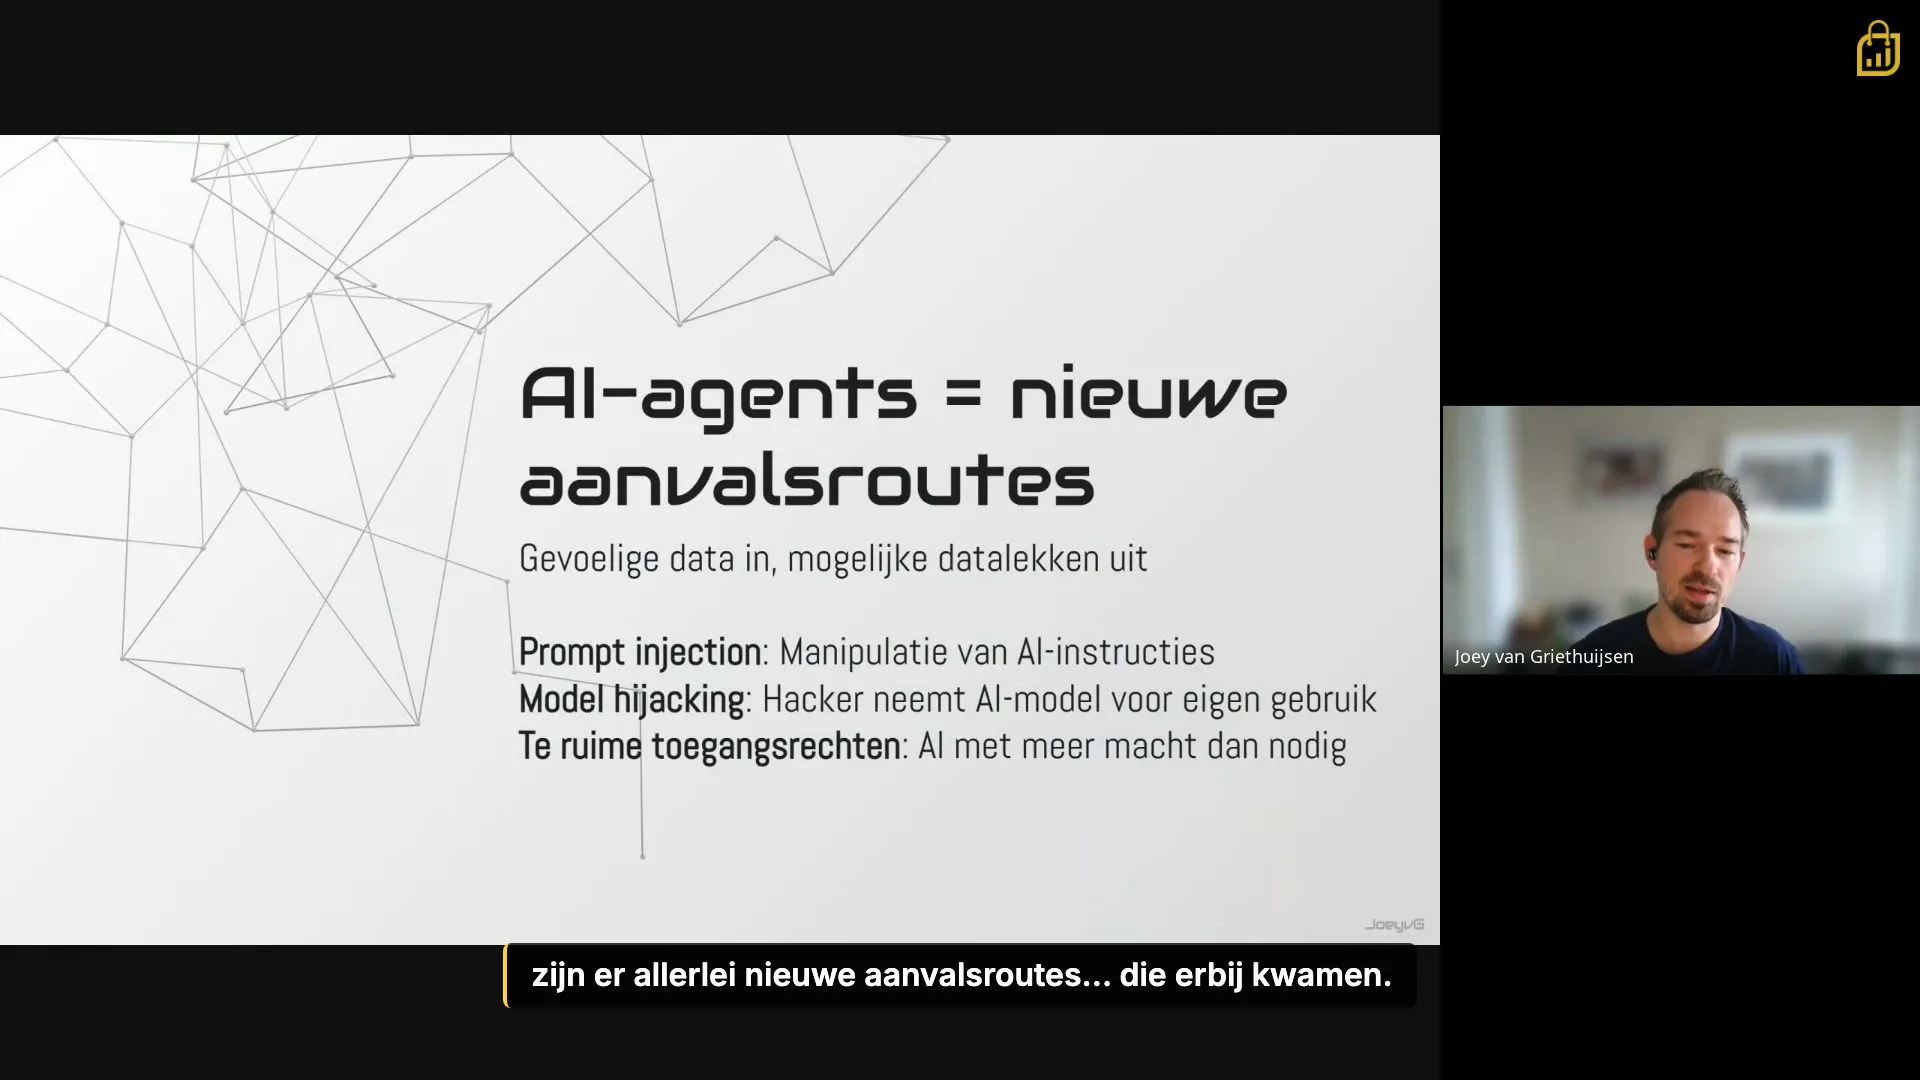
Te ruime toegangsrechten bij AI-agents
Joey van Griethuijsen, HumanAgent
n8n's eigen website gaf een AI-agent onnodig toegang tot Entra en Jira
 Duur 1:42
Data classificatie: hash, postcode en deep links
Jop van Hooft, eCommerce AI Club
Hash je e-mails, bewaar 4 cijfers postcode, deep-link naar Magento